Tehnologie

Mașini conectate, deschise de la distanță cu parola admin

Cercetătorii Sam Curry și Shubham Shah au preluat conturi de clienți la doi producători auto și au descuiat și pornit mașini de la distanță, pornind de la o parolă implicită uitată pe serverele de identitate.

de Alin Radu · · Asistat de AI

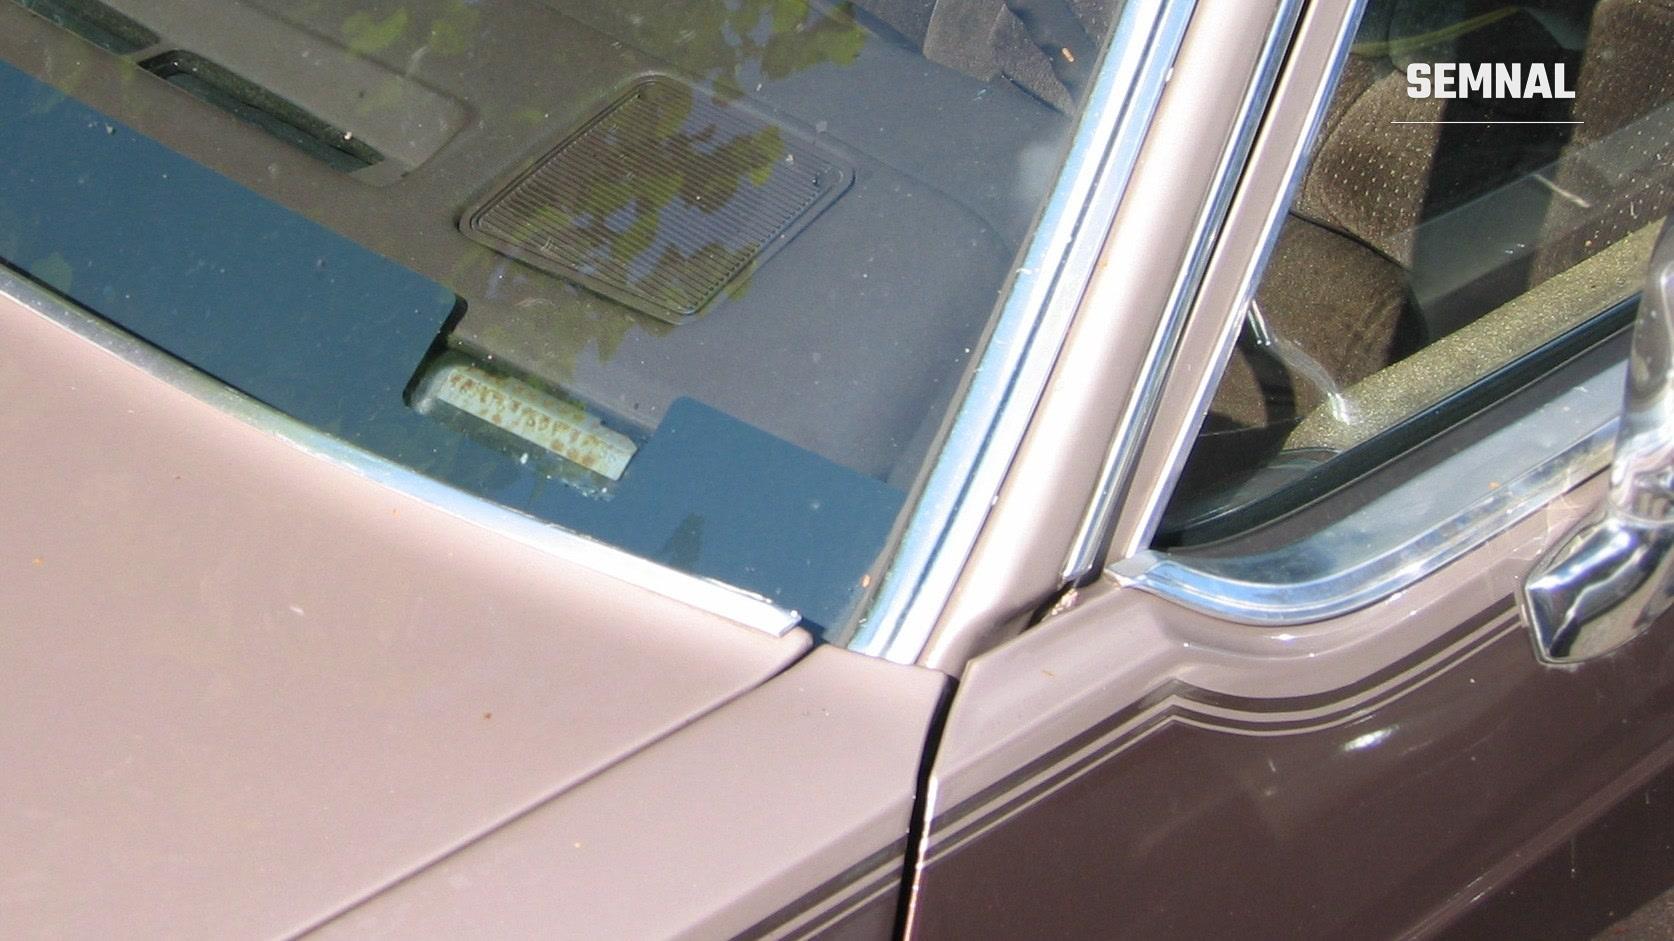
Parbrizul unui autoturism cu plăcuța seriei de șasiu (VIN) vizibilă din exterior, pe bord. Foto: Hans Haase / Wikimedia Commons, CC BY-SA 3.0

Doi cercetători în securitate informatică, americanul Sam Curry și australianul Shubham Shah, au arătat că pot deschide ușile și porni motorul unor mașini conectate de la distanță, fără cheie și fără acces fizic la vehicul. Descoperirea a fost publicată pe 7 noiembrie 2026 și vizează doi producători auto ale căror nume nu au fost făcute publice, la cererea companiilor.

Punctul slab nu a fost mașina, ci serverul care gestionează conturile clienților în aplicațiile mobile. Potrivit raportului semnat de cei doi, ambii producători au remediat problema în aproximativ două ore de la notificare.

Un singur sistem pentru toate conturile

Aplicațiile celor doi constructori le permit proprietarilor să vadă poziția mașinii, starea ușilor și a anvelopelor, să încuie sau să descuie ușile și să pornească sau să oprească motorul de la distanță. În spatele lor, autentificarea clienților rula pe aceeași platformă de identitate, ForgeRock, produs care aparține acum companiei Ping Identity.

O astfel de platformă ține conturile tuturor clienților și decide cine primește acces. Cine ajunge administrator pe ea nu mai controlează un singur cont, ci pe toate cele gestionate de sistem.

Parola implicită „admin”, încă activă

În testele din Statele Unite, făcute la începutul anului 2026, cercetătorii s-au lovit inițial de un firewall care bloca accesul la zonele administrative ale serverului. Shah a găsit o adresă construită pe ruta fișierelor statice ale site-ului, scrisă cu caractere codificate. Firewall-ul o trata ca pe o cerere banală, iar serverul din spate o interpreta ca pe o cerere către o consolă de administrare ascunsă.

Consola accepta în continuare numele de utilizator și parola implicite, „admin” și „admin”, cele cu care software-ul este livrat. Documentația ForgeRock pentru sistemele în producție recomandă ca această consolă să fie eliminată sau protejată. Prin ea, cercetătorii au programat o sarcină care le-a rulat propriul cod pe serverele de identitate ale ambilor producători.

De acolo au obținut datele de acces ale administratorului local. Cu ele puteau căuta orice client după nume, adresă de e-mail sau număr de telefon și îi puteau modifica fișa de cont.

Cum a fost preluat un cont

Pentru a intra în contul unui proprietar, cercetătorii nu au avut nevoie de parola acestuia. Au înlocuit adresa de e-mail din cont cu una controlată de ei, au setat o parolă nouă și s-au autentificat prin fluxul normal al aplicației. Codul de verificare din șase cifre a ajuns pe adresa lor, iar sistemul le-a emis aceleași jetoane de acces pe care le primește telefonul proprietarului.

Sesiunea proprietarului a rămas activă în tot acest timp. După obținerea jetoanelor, cercetătorii au repus adresa de e-mail inițială, astfel că contul arăta neatins. Ei arată că puteau înregistra și un identificator propriu pentru notificări, ca alertele mașinii să nu mai ajungă pe telefonul proprietarului.

Cu accesul obținut, aveau aceleași drepturi ca aplicația oficială: localizarea vehiculului, date de bord, încuierea și descuierea ușilor, pornirea și oprirea motorului. Lanțul complet a fost testat doar cu conturi și mașini din SUA, cu proprietarul lângă vehicul. Shah a descuiat mașina, a pornit-o, a oprit motorul și a încuiat-o la loc. Proprietarul și-a ales apoi o parolă nouă.
În Australia, de la numărul de înmatriculare la mașină

Shah a publicat separat un al doilea atac, asupra sistemelor australiene ale unui producător care vinde două mărci auto în această țară. Potrivit publicației iTnews, datele de administrator ale platformei de identitate se aflau într-un fișier distribuit tuturor clienților prin aplicația pentru Android. Ele erau destinate unui mediu de test, dar funcționau și pe sistemul de producție.

Lanțul pornea de la numărul de înmatriculare. Prin serviciile publice de verificare a înmatriculărilor din statele australiene, numărul ducea la seria de șasiu (VIN), codul de 17 caractere vizibil de obicei prin parbriz. Un instrument intern al producătorului lega apoi seria de șasiu de contul proprietarului. Potrivit lui Shah, pasul suplimentar de verificare la autentificare putea fi ocolit printr-o metodă de logare veche, care ar fi trebuit scoasă din uz.

Shah susține că pentru ocolirea firewall-ului s-a ajutat de un model de inteligență artificială, căruia i-a dat codul-sursă al componentelor după câteva zile de încercări manuale. Afirmația aparține doar cercetătorului, care nu a publicat jurnale de lucru. Instrumentele de inteligență artificială au mai fost folosite recent la găsirea unor breșe PHP vechi de peste zece ani, iar într-un alt test un agent AI a spart singur site-ul unei săli de sport. Producătorul australian a reparat vulnerabilitatea în câteva ore, dar nu le-a oferit cercetătorilor nicio recompensă sau recunoaștere publică, scrie iTnews.

Câte mașini au fost expuse

Cercetătorii nu au indicat numărul de vehicule sau de clienți care ar fi putut fi afectați. Sistemele vulnerabile deserveau clienți din mai multe regiuni, iar riscul îi privea pe proprietarii care aveau activate serviciile conectate. Potrivit lui Shah, cele două investigații împreună permiteau trimiterea de comenzi la distanță către mașini din Australia, SUA și Canada.

Nu este prima dată când cei doi intră în sistemele industriei auto prin web. În anii anteriori au găsit metode de control la distanță pentru vehicule Honda, Nissan, Hyundai, Ford, Porsche, Kia și Subaru. Concluzia lor revine de fiecare dată: mașina în sine rezistă, dar aplicațiile și serverele construite în jurul ei devin poarta de intrare, la fel ca în cazul dispozitivelor conectate din casă.

Blogul de securitate HackingPassion, care a relatat cazul, le recomandă proprietarilor să trateze seria de șasiu ca pe o informație publică și să evite introducerea ei pe site-uri de evaluare sau verificare auto. Același blog notează că securitatea serverelor rămâne însă în sarcina producătorilor.

DistribuieFacebookXWhatsApp

Articole înrudite

Comentarii

Nu există comentarii la acest articol.