Tehnologie

Breșe PHP de peste 10 ani, găsite cu AI, opresc site-uri

Vulnerabilități critice în PHP, ascunse peste un deceniu și descoperite cu ajutorul IA, au dus la oprirea unor site-uri guvernamentale din Europa. Dezvoltatorii au lansat actualizări de urgență.

de Marian Tomita · · Asistat de AI ·

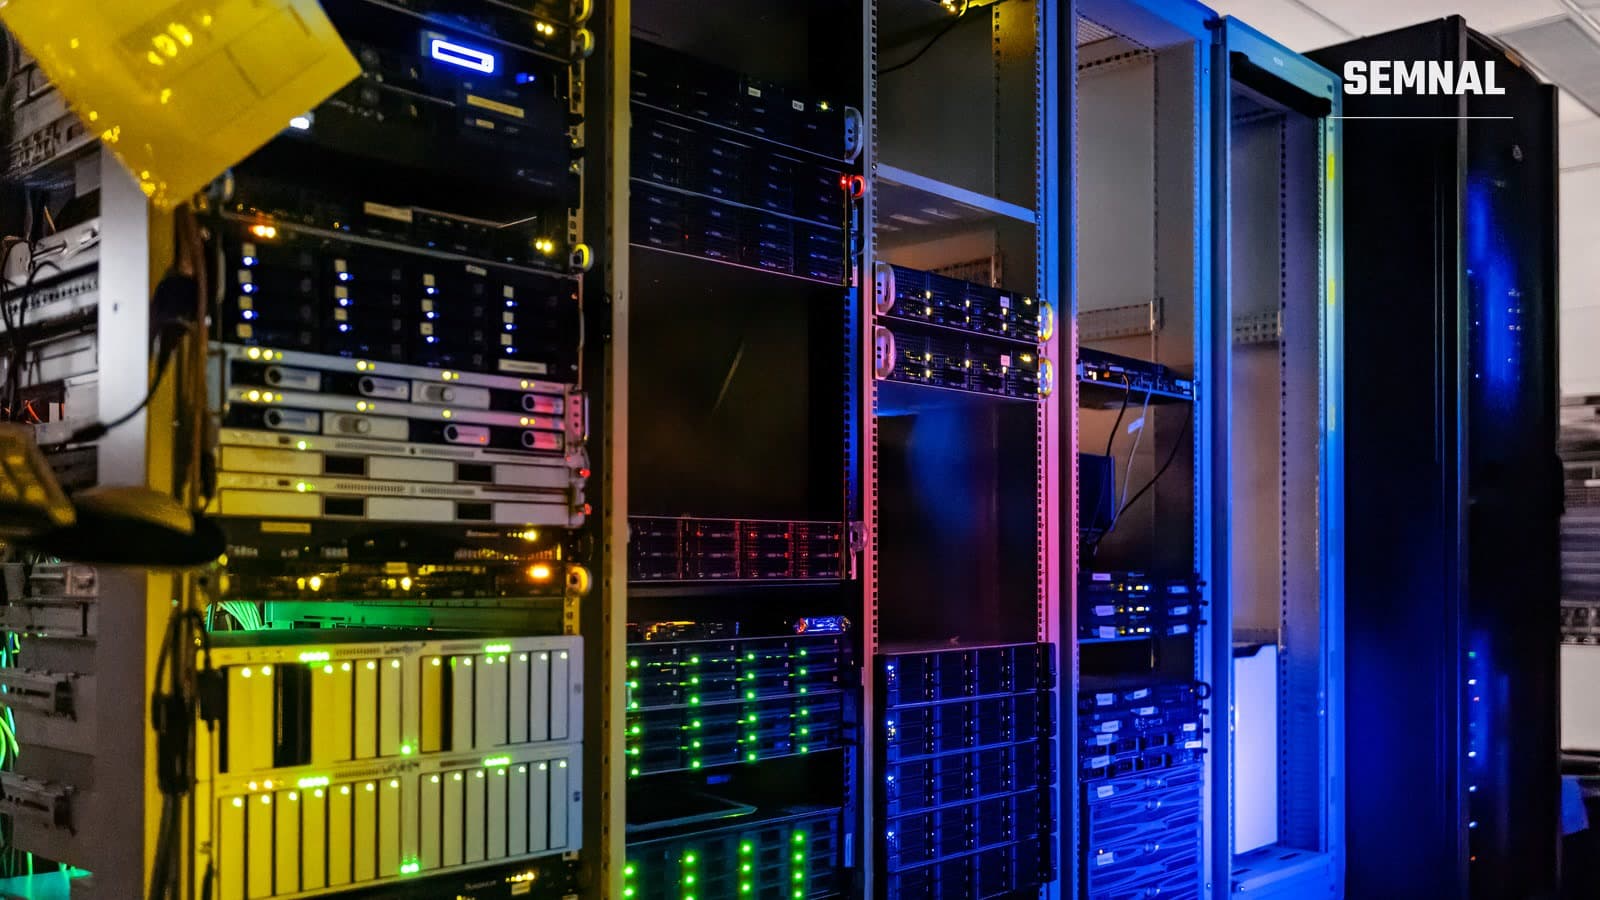
Rafturi cu servere într-o sală de calculatoare, cu lumini albastre și verzi aprinse, ilustrând infrastructura web afectată de vulnerabilitățile PHP.

Site-uri guvernamentale și servicii online din mai multe țări europene au fost scoase offline miercuri, 21 octombrie, după dezvăluirea unor breșe PHP critice, descoperite cu ajutorul inteligenței artificiale. Dezvoltatorii limbajului au lansat actualizări de urgență și le-au cerut tuturor utilizatorilor să le instaleze imediat, potrivit Reuters.

Informațiile din acest articol provin din relatările Reuters și Digi24, confirmate între ele în privința faptelor esențiale. Cifrele care apar doar la una dintre surse sunt marcate ca atare.

Ce site-uri au fost oprite

Agențiile de securitate cibernetică din Europa, Australia, Japonia și Marea Britanie le-au cerut utilizatorilor PHP fie să actualizeze imediat, fie să oprească site-urile până la aplicarea remedierilor. Agenția olandeză de securitate cibernetică și-a scos propriul site din funcțiune, ca măsură de precauție.

În Țările de Jos, mai multe organizații au urmat exemplul Centrului Național de Securitate Cibernetică. Au fost închise site-urile Portului Rotterdam, ale portalului guvernamental Overheid.nl, ale Federației Regale Neerlandeze de Fotbal (KNVB), ale celor mai mari cinci partide politice și ale mai multor spitale.

În Danemarca, compania municipală de servicii IT Kombit a suspendat mai multe servicii, între care platforma națională de comunicare școlară. Potrivit Digi24, în Finlanda furnizorul de servicii IT al statului, Valtori, a oprit serviciile de rețea accesibile publicului, iar în Franța Ministerul de Interne și-a trecut preventiv site-urile în mentenanță. Tot potrivit Digi24, operatorul Wikipedia a oprit un număr neprecizat de sisteme, iar Internet Archive și-a suspendat pentru scurt timp activitatea.

Cum au fost găsite vulnerabilitățile

Două companii de securitate cibernetică, Calif și Wiz, au anunțat în rapoarte independente că au identificat problemele cu ajutorul IA. Calif susține că le-a găsit la 1 august, folosind un model lingvistic de mari dimensiuni. Wiz, companie deținută de Alphabet, a folosit un instrument autonom de cercetare bazat pe IA, numit Wiz Atlas.

Potrivit Wiz, defectele au rămas ascunse în codul PHP mai bine de un deceniu. Compania afirmă că un atacator ar fi avut mari dificultăți să le exploateze fără ajutorul IA. Calif și Wiz spun că au colaborat între ele, cu echipa PHP și cu OpenAI. Casa Albă a anunțat că a fost informată încă de vineri, conform Digi24.

De ce contează un limbaj folosit aproape peste tot

PHP generează conținutul paginilor pe server și îl trimite browserului. Este software gratuit, cu sursă deschisă, întreținut de voluntari. Stă la baza unor platforme precum WordPress, Drupal, Joomla și Magento. Potrivit W3Techs, citat de Digi24, limbajul este folosit de aproximativ 75% dintre site-urile la care tehnologia poate fi identificată.
Tiffany Farriss, director executiv interimar al Asociației Drupal, a avertizat că toate serverele care rulează orice versiune de PHP lansată în ultimii 20 de ani sunt vulnerabile. Oficialii au indicat că ar putea fi afectate toate versiunile începând cu PHP 5, dar echipa PHP nu a precizat încă lista exactă.

Conform datelor companiei Censys, citate de Digi24, aproximativ 1,5 milioane dintre cele 2,6 milioane de servere identificate rulau versiuni fără o soluție de remediere. Riscul e mai mare pentru site-urile mici, găzduite în sistem partajat, unde administratorii depind de furnizorul de găzduire pentru actualizări. Automattic a precizat că utilizatorii WordPress.com și Tumblr sunt protejați.

Atacurile au început înainte de dezvăluire

CJ Moses, directorul de securitate al Amazon, a declarat că echipa sa a observat la 17 octombrie o tentativă de exploatare împotriva unui sistem de tip „honeypot", construit pentru a atrage atacatori. Incidentul a avut loc cu patru zile înainte de publicarea detaliilor. Nu este clar cum a aflat atacatorul despre vulnerabilități înainte de ridicarea embargoului. Potrivit Digi24, Amazon spune că breșele sunt acum exploatate pe scară largă.

Potrivit Digi24, Costin Raiu, expert român în securitate cibernetică și cofondator al companiei TLP:Black, vorbește despre o „cursă pentru exploatarea vulnerabilităților", alimentată de IA. În opinia lui, următoarea etapă ar putea fi compromiterea în masă a serverelor web neactualizate. Tot conform Digi24, premierul japonez Sanae Takaichi a cerut administratorilor de site-uri să verifice dacă folosesc PHP și să se pregătească pentru actualizări.

Context și ce urmează

Episodul vine după alte alerte recente. Semnal a relatat despre cinci erori critice în Chrome, Linux și Oracle, iar în octombrie despre avertismentul că viermi IA ar putea apărea în 2026. Tot în acest context, compania Anthropic a recunoscut că Claude a piratat trei firme în teste.

Specialiștii se așteaptă la un val de atacuri până când actualizările ajung pe toate sistemele vulnerabile. Riscul crește pentru că remedierile sunt publice, iar instrumentele de IA le permit atacatorilor să deducă mai ușor cum pot exploata defectele. Administratorii de site-uri ar trebui să instaleze actualizările PHP sau să suspende temporar serviciile expuse, conform recomandărilor agențiilor de securitate.

DistribuieFacebookXWhatsApp

Articole înrudite

Comentarii

Nu există comentarii la acest articol.