CTRL

Cum pot ajunge hackerii la dispozitivele conectate din casă

Dispozitivele conectate din casă - frigidere, camere, alarme - pot fi ținta hackerilor. Ce riscuri există și cum se pot proteja utilizatorii.

de Dana Mateescu · · Asistat de AI ·

Actualizat la 14 octombrie 2026 la 11:25: Atribuire corectată: estimarea pierderilor de zeci de milioane de euro într-o singură zi aparține directorului general al Intermarché, Thierry Cotillard, și privește întreaga Franță. Corecturi de redactare și link intern reparat.

În imagine, o persoană deschide un frigider.

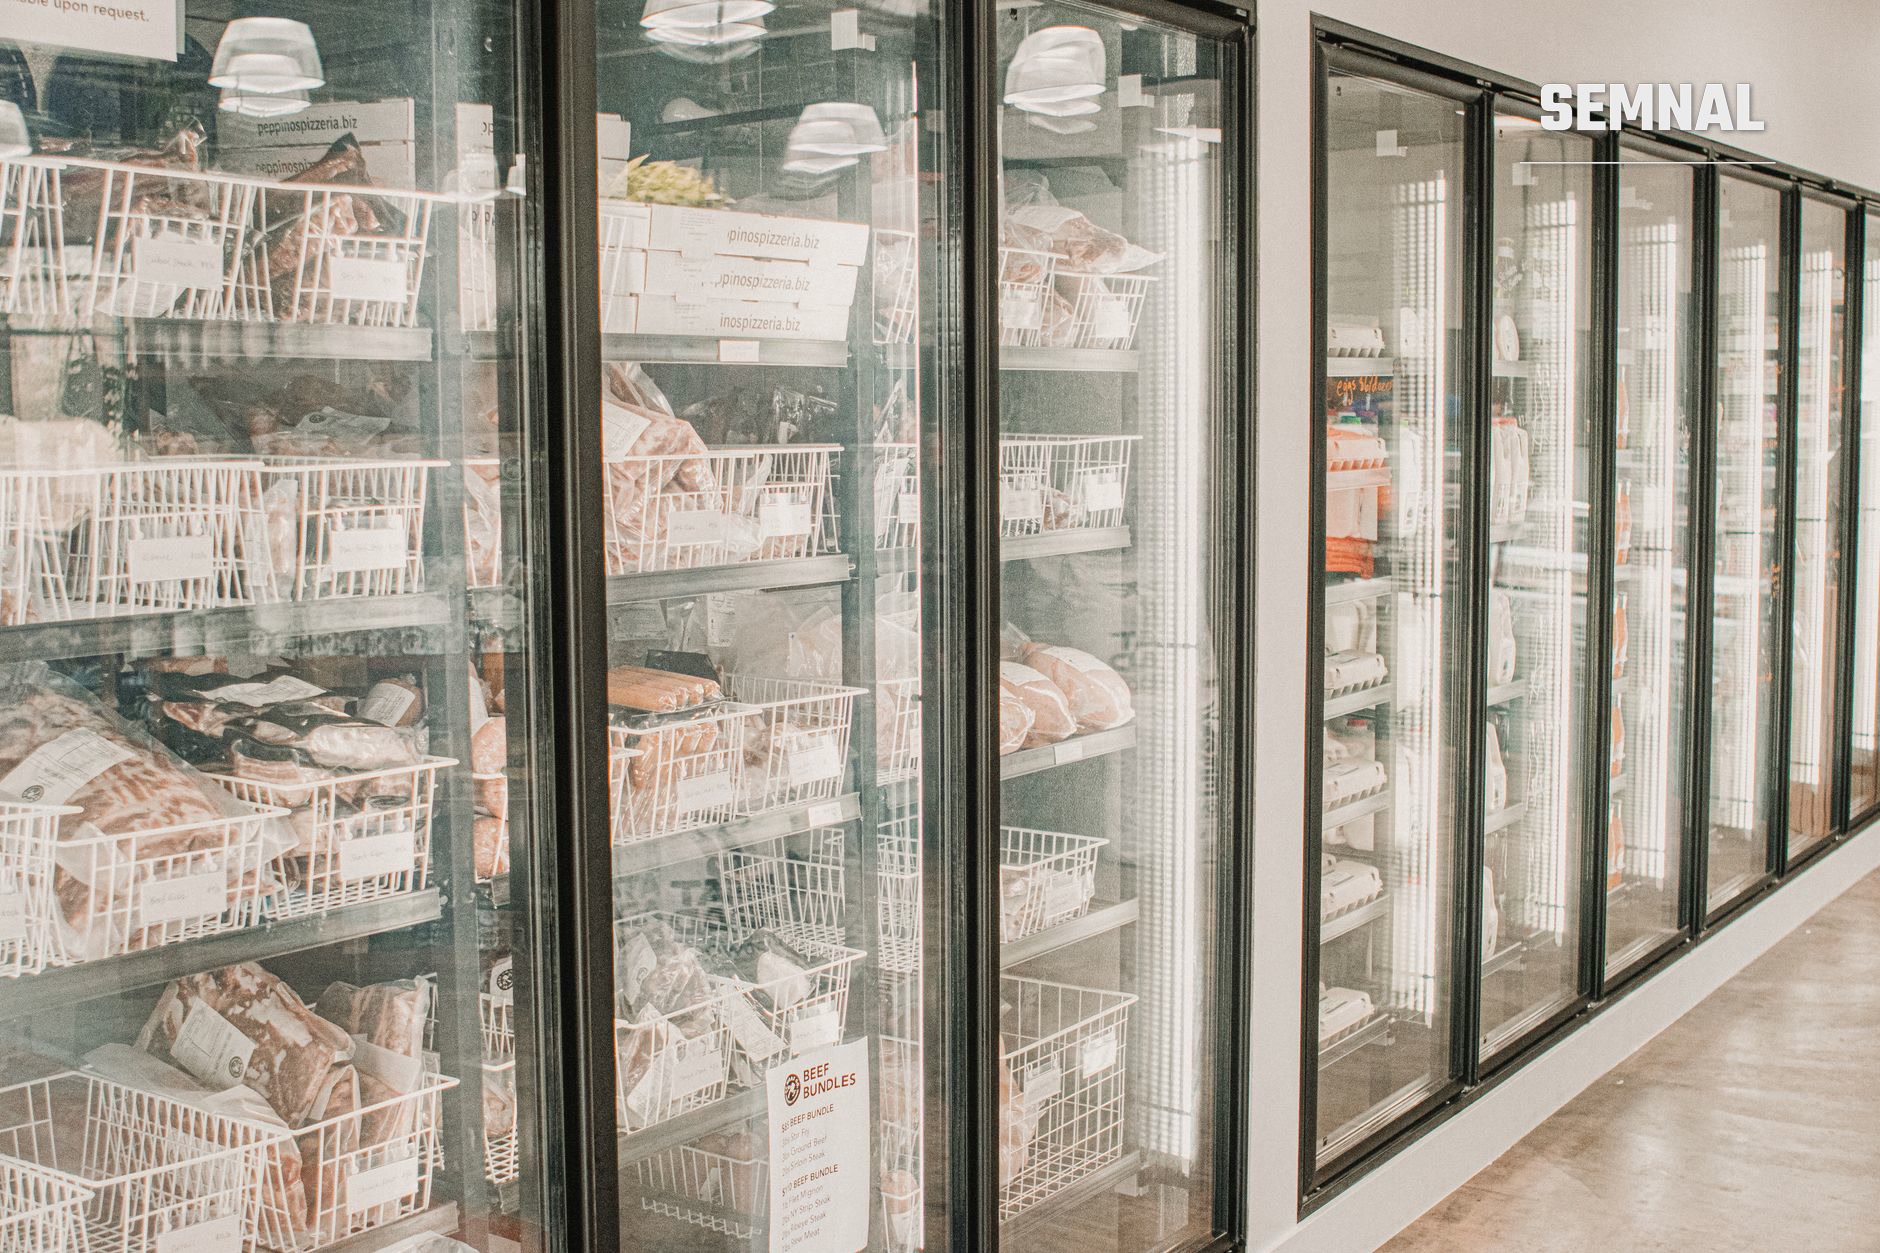
Un atac cibernetic desfășurat în noaptea de 11 spre 12 octombrie a ridicat temperatura frigiderelor și congelatoarelor din sute de supermarketuri franceze până la 50 de grade Celsius, provocând incendii și pierderi masive de alimente. Incidentul, confirmat de Parchetul din Paris și relatat de Reuters, a scos din nou în atenție o întrebare tot mai relevantă pentru oamenii obișnuiți: cât de expuse sunt, de fapt, dispozitivele conectate dintr-o locuință obișnuită?

Ce s-a întâmplat în Franța

Atacatorii au vizat sisteme de control al refrigerării produse de compania daneză Danfoss, folosite de lanțuri precum Intermarché, Coopérative U sau Leclerc. Potrivit unor relatări citate de Reuters, unitățile afectate rulau versiuni mai vechi de firmware, iar hackerii ar fi declanșat de la distanță funcția automată de dezghețare a sistemelor. Intermarché a raportat aproximativ 150 de magazine afectate, cu temperaturi menținute la 50 de grade timp de câteva ore; directorul grupului Coopérative U a descris atacul drept „fără precedent”, iar directorul general al Intermarché, Thierry Cotillard, a estimat că pierderile la nivel național vor ajunge la zeci de milioane de euro într-o singură zi.

Cazul ilustrează un fenomen mai larg: tot mai multe echipamente care, în trecut, erau pur mecanice - de la frigidere la sisteme de încălzire - sunt acum conectate la internet și pot fi, teoretic, controlate de la distanță.

Ce dispozitive casnice pot fi vizate

Printre cele mai expuse ținte se numără camerele de supraveghere - inclusiv modele populare la care au fost descoperite recent breșe care permiteau ocolirea parolei - interfoanele video, sistemele de alarmă, încuietorile inteligente, termostatele și centralele de încălzire. Electrocasnicele inteligente - frigidere, cuptoare, mașini de spălat - pot deveni, la rândul lor, vulnerabile dacă sunt conectate la internet; până și unele periuțe de dinți au, în prezent, conectivitate online.

Potrivit datelor din industria de securitate cibernetică, routerele sunt responsabile pentru mai mult de trei sferturi din atacurile asupra dispozitivelor conectate, acestea fiind adesea punctul de intrare către restul rețelei de acasă. Un experiment realizat în 2015, la o conferință de securitate din Las Vegas, a arătat că un frigider „inteligent” produs de Samsung putea fi compromis, permițând interceptarea unei părți din traficul de internet care trecea prin el.

Ce poate face, în concret, un atacator

Odată ce pătrunde într-un dispozitiv, un hacker poate, în general, fie să colecteze informații, fie să preia controlul asupra lui. O cameră video poate dezvălui imagini din interiorul locuinței, un dispozitiv cu microfon poate capta sunete, iar un router compromis poate expune întregul trafic de date din rețea.
Controlul asupra unui dispozitiv înseamnă, de regulă, posibilitatea de a-l porni sau opri, de a-i modifica setările sau de a bloca accesul utilizatorilor la propriile conturi. Un termostat compromis poate afecta sistemul de încălzire, iar un frigider sau un congelator - exact ca în cazul din Franța - poate avea controlul temperaturii perturbat. În situații mai grave, dispozitivele slab securizate pot servi drept punct de plecare către alte sisteme din aceeași rețea sau pot expune date personale asociate conturilor online.

Mașini, energie electrică și apă - cât de expuse sunt

Vulnerabilitățile nu se opresc la electrocasnice. În 2015, cercetători în securitate cibernetică au preluat de la distanță controlul unui Jeep aflat în mișcare, prin intermediul sistemului de divertisment conectat la internet - un incident care a dus la rechemarea în service a aproximativ 1,4 milioane de vehicule. Aproape un deceniu mai târziu, o altă echipă de cercetători a demonstrat că putea localiza, descuia și porni anumite modele Kia doar pe baza numărului de înmatriculare; vulnerabilitatea a fost raportată producătorului și remediată în câteva luni, fără dovezi că ar fi fost exploatată în atacuri reale.

Infrastructurile critice - rețelele electrice și de apă - dispun, în general, de niveluri multiple de securitate, monitorizare și reglementare care lipsesc la electrocasnicele obișnuite. Asta nu le face imune la atacuri cibernetice, dar le transformă în ținte considerabil mai dificile decât un termostat sau o cameră de supraveghere conectate la rețeaua Wi-Fi de acasă.

Cum se pot proteja utilizatorii

Specialiștii în securitate cibernetică recomandă, în primul rând, schimbarea parolelor implicite ale dispozitivelor și activarea autentificării cu doi factori, acolo unde este disponibilă - ideal, cu ajutorul unui manager de parole, pentru fiecare cont în parte. La fel de importantă este instalarea periodică a actualizărilor de software, inclusiv pentru echipamentele mai puțin vizibile, precum routerele sau sistemele de alarmă.

Dispozitivele care nu mai primesc actualizări de securitate ar trebui înlocuite sau scoase din uz, iar majoritatea echipamentelor dintr-o locuință pot rămâne într-o rețea locală, fără conexiune directă la internetul global, atunci când nu există un motiv clar pentru asta. Regula cea mai simplă rămâne, potrivit experților, și cea mai eficientă: cu cât mai puține dispozitive conectate, cu atât mai puține puncte de acces potențiale pentru atacatori.

DistribuieFacebookXWhatsApp

Articole înrudite

Comentarii

Nu există comentarii la acest articol.