Tehnologie

SUA: firmele care raportează atacuri ar scăpa de amenzi

Firmele americane care raportează voluntar și cu bună-credință incidente cibernetice ar putea scăpa de sancțiuni cel puțin 12 luni, recomandă grupul Casei Albe pentru inteligență artificială.

de Anca Diaconescu · · Asistat de AI

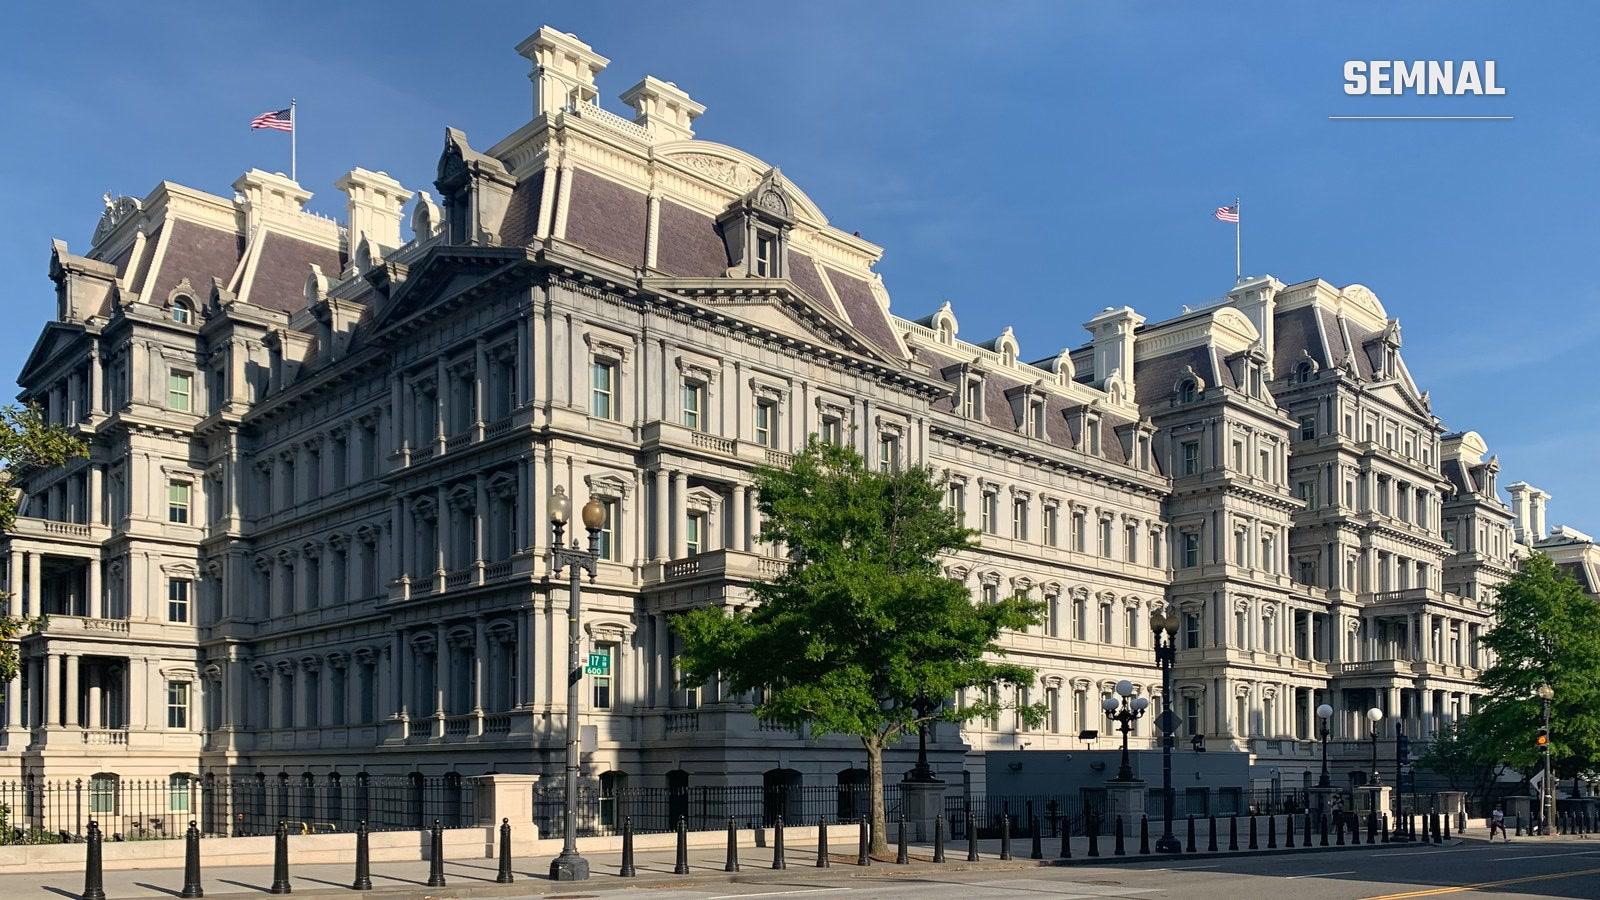
Clădirea Eisenhower Executive Office Building din complexul Casei Albe, la Washington, cu drapele americane pe acoperiș

Companiile americane care recunosc singure că au fost ținta unui atac informatic ar putea scăpa de sancțiuni cel puțin un an. Grupul de lucru al Casei Albe pentru inteligență artificială s-a reunit joi, 12 noiembrie. Apoi le-a cerut agențiilor federale să limiteze răspunderea firmelor care raportează voluntar și cu bună-credință vulnerabilități și incidente cibernetice.

Documentul este o recomandare, nu un ordin executiv. Până acum, nicio agenție federală nu a anunțat public că o va aplica.

Apărările de ieri nu mai țin pasul

Declarația publicată după întâlnire pornește de la ideea că mediul de risc s-a schimbat. Organizații care până de curând aveau protecții rezonabile au devenit mai vulnerabile, iar criteriile după care autoritățile le sancționau în urma unui atac ar putea fi depășite. Contextul invocat este viteza cu care atacurile asistate de inteligența artificială copleșesc apărările clasice, notează publicația de specialitate Cybersecurity Dive.

Perioada de grație ar urma să dureze cel puțin 12 luni și ar putea fi prelungită, în funcție de evoluția riscurilor. Vine însă cu condiții. Limitarea răspunderii trebuie să fie legală, aplicabilă în practică și în acord cu interesele americanilor, inclusiv cu sănătatea și siguranța publică.

Miza declarată este ca teama de amenzi să nu mai țină firmele departe de autorități. Potrivit declarației, regulile actuale riscă să descurajeze raportarea tocmai într-un moment în care ea este esențială pentru reducerea riscurilor.

Recomandarea vizează doar raportările făcute din proprie inițiativă și nu înseamnă renunțarea la cele obligatorii. Grupul susține chiar viitoarea regulă de raportare obligatorie pregătită de Agenția pentru Securitate Cibernetică și Securitatea Infrastructurii (CISA), cu condiția ca cerințele să fie clare și să nu se suprapună cu altele.

Cine a fost la masă

Reuniunea de joi a fost a doua de la înființare. Au participat, între alții, secretarul Comerțului, Howard Lutnick, și directorul național pentru securitate cibernetică, Sean Cairncross. Cei doi au prezentat eforturile de identificare și reducere a riscurilor aduse de noile modele de inteligență artificială. Agenția Națională de Securitate (NSA) și Institutul Național de Standarde și Tehnologie (NIST) testează deja modele de ultimă generație, împreună cu marile laboratoare din domeniu.

Cairncross și Emil Michael, șeful cercetării de la Pentagon, au discutat cu reprezentanți ai industriei despre un mecanism prin care companiile să semnaleze voluntar incidentele legate de inteligența artificială. Guvernul american ar analiza cazurile și ar trimite înapoi informațiile utile pentru apărare. Administrația vrea să apeleze și la experții laboratoarelor naționale în caz de incident, fără să fi explicat cum.
Împreună cu Scott Kupor, directorul Oficiului pentru Managementul Personalului, Cairncross caută măsuri concrete pentru protejarea infrastructurii critice, cu accent pe firmele mici și mijlocii. Comunicatul nu spune dacă CISA, instituția care coordonează de obicei relația cu operatorii de infrastructură, a participat la discuții.

Un grup înființat acum șase săptămâni

Oficial, grupul se numește Super Intelligence Force, după termenul pe care Donald Trump îl preferă pentru inteligența artificială. Președintele l-a anunțat pe 4 octombrie, pe rețeaua Truth Social. Îl conduce directorul național pentru informații, Jay Clayton, desemnat de Trump coordonator al politicii în domeniu. Printre membri se află și președintele Comisiei Federale pentru Comerț, Andrew Ferguson.

Super Intelligence Force are la dispoziție 120 de zile pentru un raport despre rolul statului în fața riscurilor și oportunităților acestei tehnologii. Administrația a preferat până acum angajamentele voluntare ale companiilor în locul reglementării directe.

Termenul de 11 decembrie

Membrii grupului au reafirmat și sprijinul administrației pentru prelungirea pe termen lung a legii americane din 2015 privind schimbul de informații de securitate cibernetică. Legea le oferă companiilor protecție juridică atunci când împart între ele, sau cu statul, date despre amenințări. Perioada inițială de zece ani a expirat în 2025. De atunci, Congresul a votat doar prelungiri scurte, iar ultima e valabilă până pe 11 decembrie.

La începutul lunii, 35 de organizații de afaceri au cerut o reînnoire pe încă zece ani. Printre semnatari se află Camera de Comerț a SUA și asociații ale bancherilor, ale producătorilor industriali și ale companiilor petroliere. Ele cer ca reînnoirea să fie inclusă în legea anuală privind apărarea. Varianta Camerei Reprezentanților o conține și adaugă inteligența artificială printre temele despre care firmele pot face schimb de informații, în timp ce varianta Senatului nu o include.

Europa a ales o cale diferită. Directiva NIS2 obligă entitățile esențiale și importante să trimită o primă alertă în 24 de ore de la un incident semnificativ, iar autoritățile naționale pot aplica amenzi. În România, Directoratul Național de Securitate Cibernetică (DNSC) a aplicat la sfârșitul lui septembrie prima amendă pentru nerespectarea obligației de notificare, de 50.000 de lei. A primit-o o instituție din administrația centrală, al cărei nume nu a fost făcut public.

DistribuieFacebookXWhatsApp

Articole înrudite

Comentarii

Nu există comentarii la acest articol.