Anthropic avertizează că modele de inteligență artificială de dimensiuni mici ar putea învăța, în câteva luni, să se copieze singure pe dispozitive casnice conectate la internet, de la cutii Android TV ieftine până la cuptoare inteligente. Avertismentul apare într-un raport publicat pe 12 octombrie 2026 de echipa Frontier Red Team a companiei, care descrie scenariul unor viermi IA fără server central, greu de oprit odată porniți.
Raportul a fost reluat și de presa din România, inclusiv de Digi24, care citează The Guardian. Cercetătorii spun însă clar ce nu au demonstrat: un vierme IA care circulă deja pe internet nu există, iar ce au testat s-a petrecut în medii controlate.
Ce a testat, de fapt, echipa Anthropic
Autorii raportului, William Zhou și Daniel Freeman, împart replicarea unui model în patru etape: găsirea țintelor, obținerea accesului, pornirea modelului pe noul dispozitiv și mutarea mai departe. Primele două seamănă cu atacurile informatice obișnuite, așa că cercetătorii s-au concentrat pe a treia etapă.
Un model cu 9 miliarde de parametri a reușit să pornească un server de inferență pe 8 dintre cele 9 tipuri de echipamente testate. Inferența este etapa în care modelul începe să ruleze și să răspundă, deci condiția minimă pentru ca o copie să funcționeze pe un dispozitiv nou.
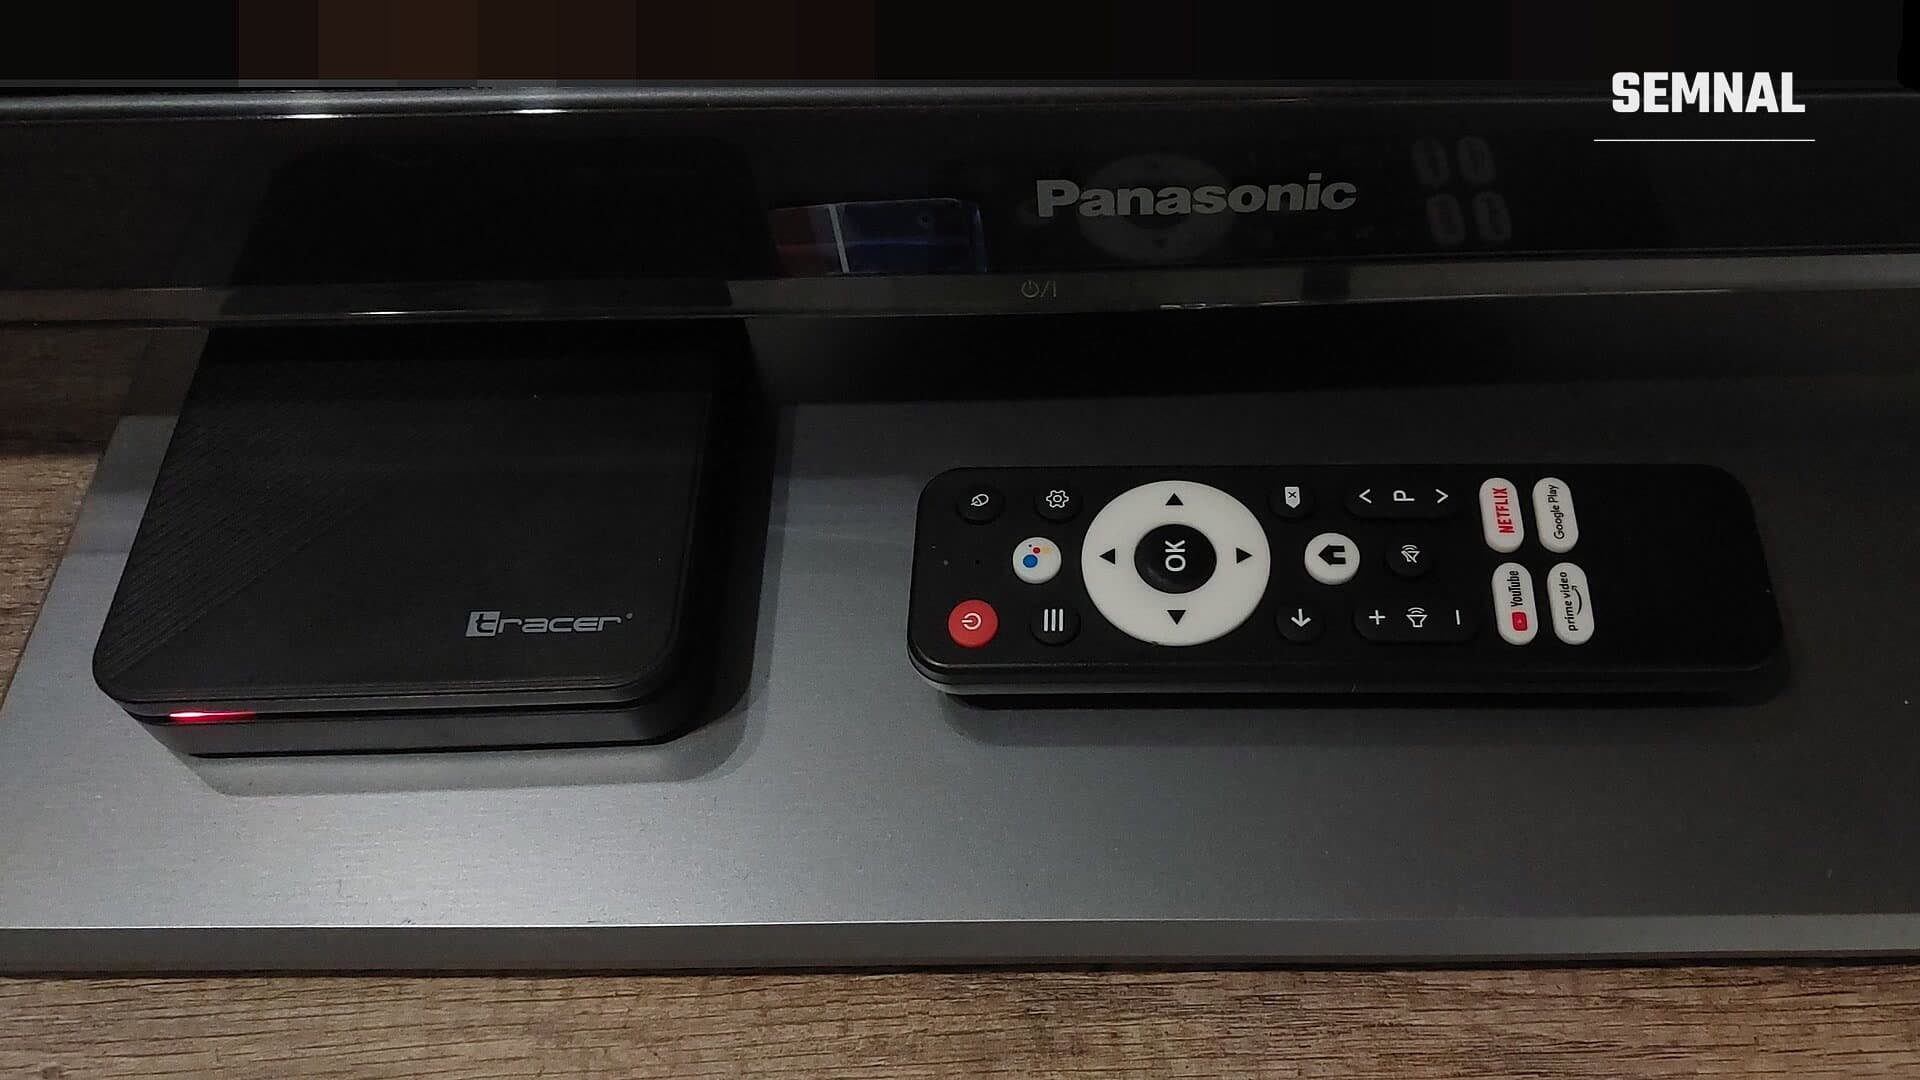
Într-un al doilea experiment, echipa a asamblat un cluster fizic din 15 cutii Android TV ieftine, de aproximativ 55 de dolari bucata, în total circa 825 de dolari. Pe el a rulat un model de 26 de miliarde de parametri, cu 0,39 de token-uri pe secundă. Pentru un chatbot ar fi insuportabil de lent, dar pentru un program care nu are un om în așteptare viteza contează mai puțin.
De ce ar fi greu de oprit un astfel de vierme
Un vierme informatic clasic este un program care se răspândește singur, fără ca un utilizator să facă vreo greșeală. Istoria lor începe cu viermele Morris din 1988, iar unii, precum NotPetya și WannaCry, au provocat pagube de miliarde de dolari. Mulți s-au folosit de vulnerabilități cunoscute, pe care proprietarii nu le remediaseră.
Varianta bazată pe inteligență artificială ar adăuga adaptabilitatea. Roman Yampolskiy, specialist în IA și securitate cibernetică la Universitatea din Louisville, a explicat pentru Al Jazeera că un asemenea program ar putea să înțeleagă dispozitive necunoscute, să schimbe abordarea după un eșec și să continue fără operator uman.
În plus, nu ar exista un punct unic de oprire. Cercetătorii Anthropic au numit centrele de date o țintă evidentă, dar au arătat că televizoarele, frigiderele, cuptoarele sau mașinile de tuns iarba conectate la internet ar putea oferi destulă putere de calcul. Ca model de amenințare, raportul invocă Kimwolf, o rețea de dispozitive infectate care a depășit 2 milioane de aparate, în majoritate cutii Android TV de la producători mici.
Ce nu a demonstrat raportul
Concluziile sunt prudente. Niciun model testat nu a fost în același timp destul de puternic și destul de mic pentru a se replica fiabil pe un televizor inteligent. Estimarea că un asemenea model ar putea apărea până la sfârșitul lui 2026 este o proiecție, nu o capacitate demonstrată.