România

Hackeri ruși au pândit e-mailurile unei instituții române

SRI confirmă că o instituție guvernamentală din România a fost ținta grupării rusești Turla, care căuta corespondența cu NATO și UE. Atacul a fost oprit în decembrie 2025.

de Anca Diaconescu · · Asistat de AI

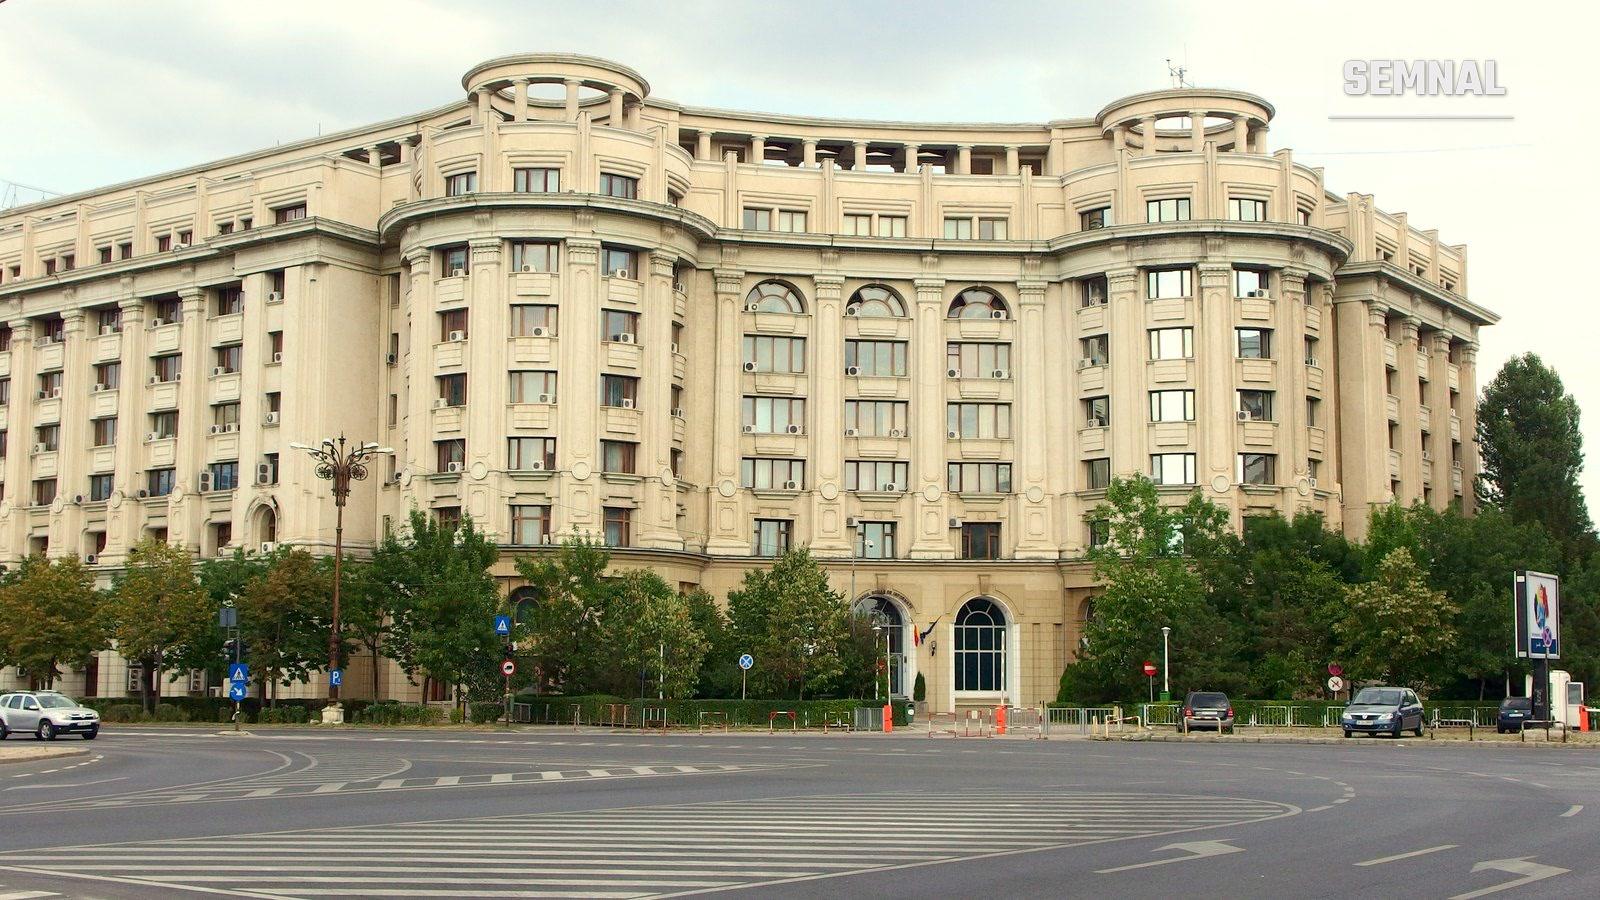
Clădirea sediului central al Serviciului Român de Informații din București, cu fațadă bej și două turnulețe rotunde pe acoperiș

Serviciul Român de Informații a confirmat miercuri, 11 noiembrie, că o instituție guvernamentală din România a fost ținta grupării rusești de spionaj cibernetic APT Turla. Atacul a fost descoperit în decembrie 2025 de Centrul Național Cyberint și a fost oprit, iar serviciul de e-mail afectat a fost remediat, potrivit SRI.

Confirmarea a venit la o zi după ce compania slovacă de securitate informatică ESET a publicat un raport despre un set de programe malițioase folosit de Turla în România și în Kazahstan. În cazul românesc, codul fusese configurat să vâneze corespondența purtată cu adrese ale NATO și ale Uniunii Europene.

Ce spune SRI despre atac

Serviciul nu a dezvăluit ce instituție a fost vizată. Potrivit comunicatului, atacatorii au profitat de mai multe vulnerabilități ale sistemelor de operare Microsoft, însă intervenția specialiștilor Cyberint a pus capăt atacului.

Purtătorul de cuvânt al SRI, Ovidiu Marincea, a declarat pentru Europa FM că nu au fost identificate scurgeri de date sensibile. Serviciul spune că a informat autoritățile îndreptățite să primească astfel de informații. Pe acest caz, SRI a cooperat și cu partenerii europeni din comunitatea de informații, dar și cu structuri ale Uniunii Europene și ale NATO.

Investigațiile nu s-au încheiat. Centrul Național Cyberint analizează și alte episoade legate de campaniile cibernetice ale Federației Ruse. SRI anunță că va continua identificarea și investigarea „oricăror noi tentative de compromitere a instituțiilor din plan național”.

Un spion ascuns în serverul de e-mail

Raportul ESET, semnat de cercetătorul Matías Porolli, descrie un set de unelte botezat Cereal. Programul a fost găsit prima dată pe 28 noiembrie 2025, pe serverul de e-mail al unei instituții guvernamentale din Kazahstan. După ce și-au rafinat metodele de detecție, cercetătorii l-au descoperit și la o instituție guvernamentală din România, compromisă pe 23 decembrie 2025.

Cereal lucrează din interiorul serverelor Microsoft Exchange, prin care trece corespondența unei instituții. Componenta numită CerealBox se strecoară în procesele legitime ale serverului și copiază mesajele care îi interesează pe atacatori. E-mailul își continuă drumul nestingherit, destinatarul îl primește ca de obicei, iar o copie pleacă discret în altă parte.

În România, filtrul căuta mesajele trimise către sau primite de la adrese instituționale ale NATO și ale Uniunii Europene, arată ESET. Potrivit analizelor publicate de presa de specialitate, erau reținute în special mesajele care aveau atașate documente Word sau PDF. Configurarea nu dovedește însă că rețelele NATO sau ale UE au fost compromise, iar victima confirmată rămâne instituția românească.

Cercetătorii ESET au remarcat mai ales ce lipsea. Cereal nu folosea servere externe de comandă, pe care apărătorii le-ar fi putut descoperi și bloca. Rolul acesta îl juca chiar serverul Exchange al victimei, care primea instrucțiunile atacatorilor amestecate printre cererile web obișnuite. De aceea, atacul se observă greu. Mesajele circulă normal, iar serverul nu face conexiuni suspecte spre exterior.

Cine este Turla

ESET atribuie Cereal grupării Turla cu un grad ridicat de încredere. Gruparea, cunoscută și sub numele de Snake, este activă din cel puțin 2004 și este considerată parte a Serviciului Federal de Securitate al Rusiei (FSB). În istoricul ei apar spargeri răsunătoare, printre care cea de la Departamentul Apărării al SUA, în 2008, și cea de la compania elvețiană de armament RUAG, în 2014.

Potrivit datelor ESET, aproximativ 70% dintre țările vizate de Turla începând din 2022 sunt foste republici sovietice sau state europene apropiate odinioară de Moscova. Compania pune interesul pentru România și pe seama tensiunilor din regiune, inclusiv a incidentelor repetate cu drone rusești prăbușite pe teritoriul românesc sau în apropierea lui.

Un an cu mai multe alerte

Cazul nu este izolat. Pe 13 iulie 2026, Uniunea Europeană a atribuit oficial activitatea Turla Centrului 16 al FSB și a anunțat sancțiuni împotriva a nouă persoane și patru entități. În aceeași zi, Ministerul Afacerilor Externe a transmis că și România s-a numărat printre țintele grupării. Președintele Nicușor Dan a condamnat atunci public operațiunile cibernetice ostile ale serviciului rus.

În aprilie, SRI anunțase că Centrul Național Cyberint a participat, alături de FBI și de alți parteneri internaționali, la operațiunea Masquerade. Acțiunea a perturbat o infrastructură de atac formată din routere compromise, folosită de gruparea APT28, atribuită GRU, serviciul de informații militare al Rusiei.

Episodul de acum se adaugă cazurilor de spionaj cibernetic rusesc făcute publice în 2026, dar și planurilor rusești de sabotaj dejucate de SRI pe teritoriul românesc. SRI nu a precizat dacă și alte instituții românești au fost atinse de campania descoperită în decembrie.

DistribuieFacebookXWhatsApp

Articole înrudite

Comentarii

Nu există comentarii la acest articol.