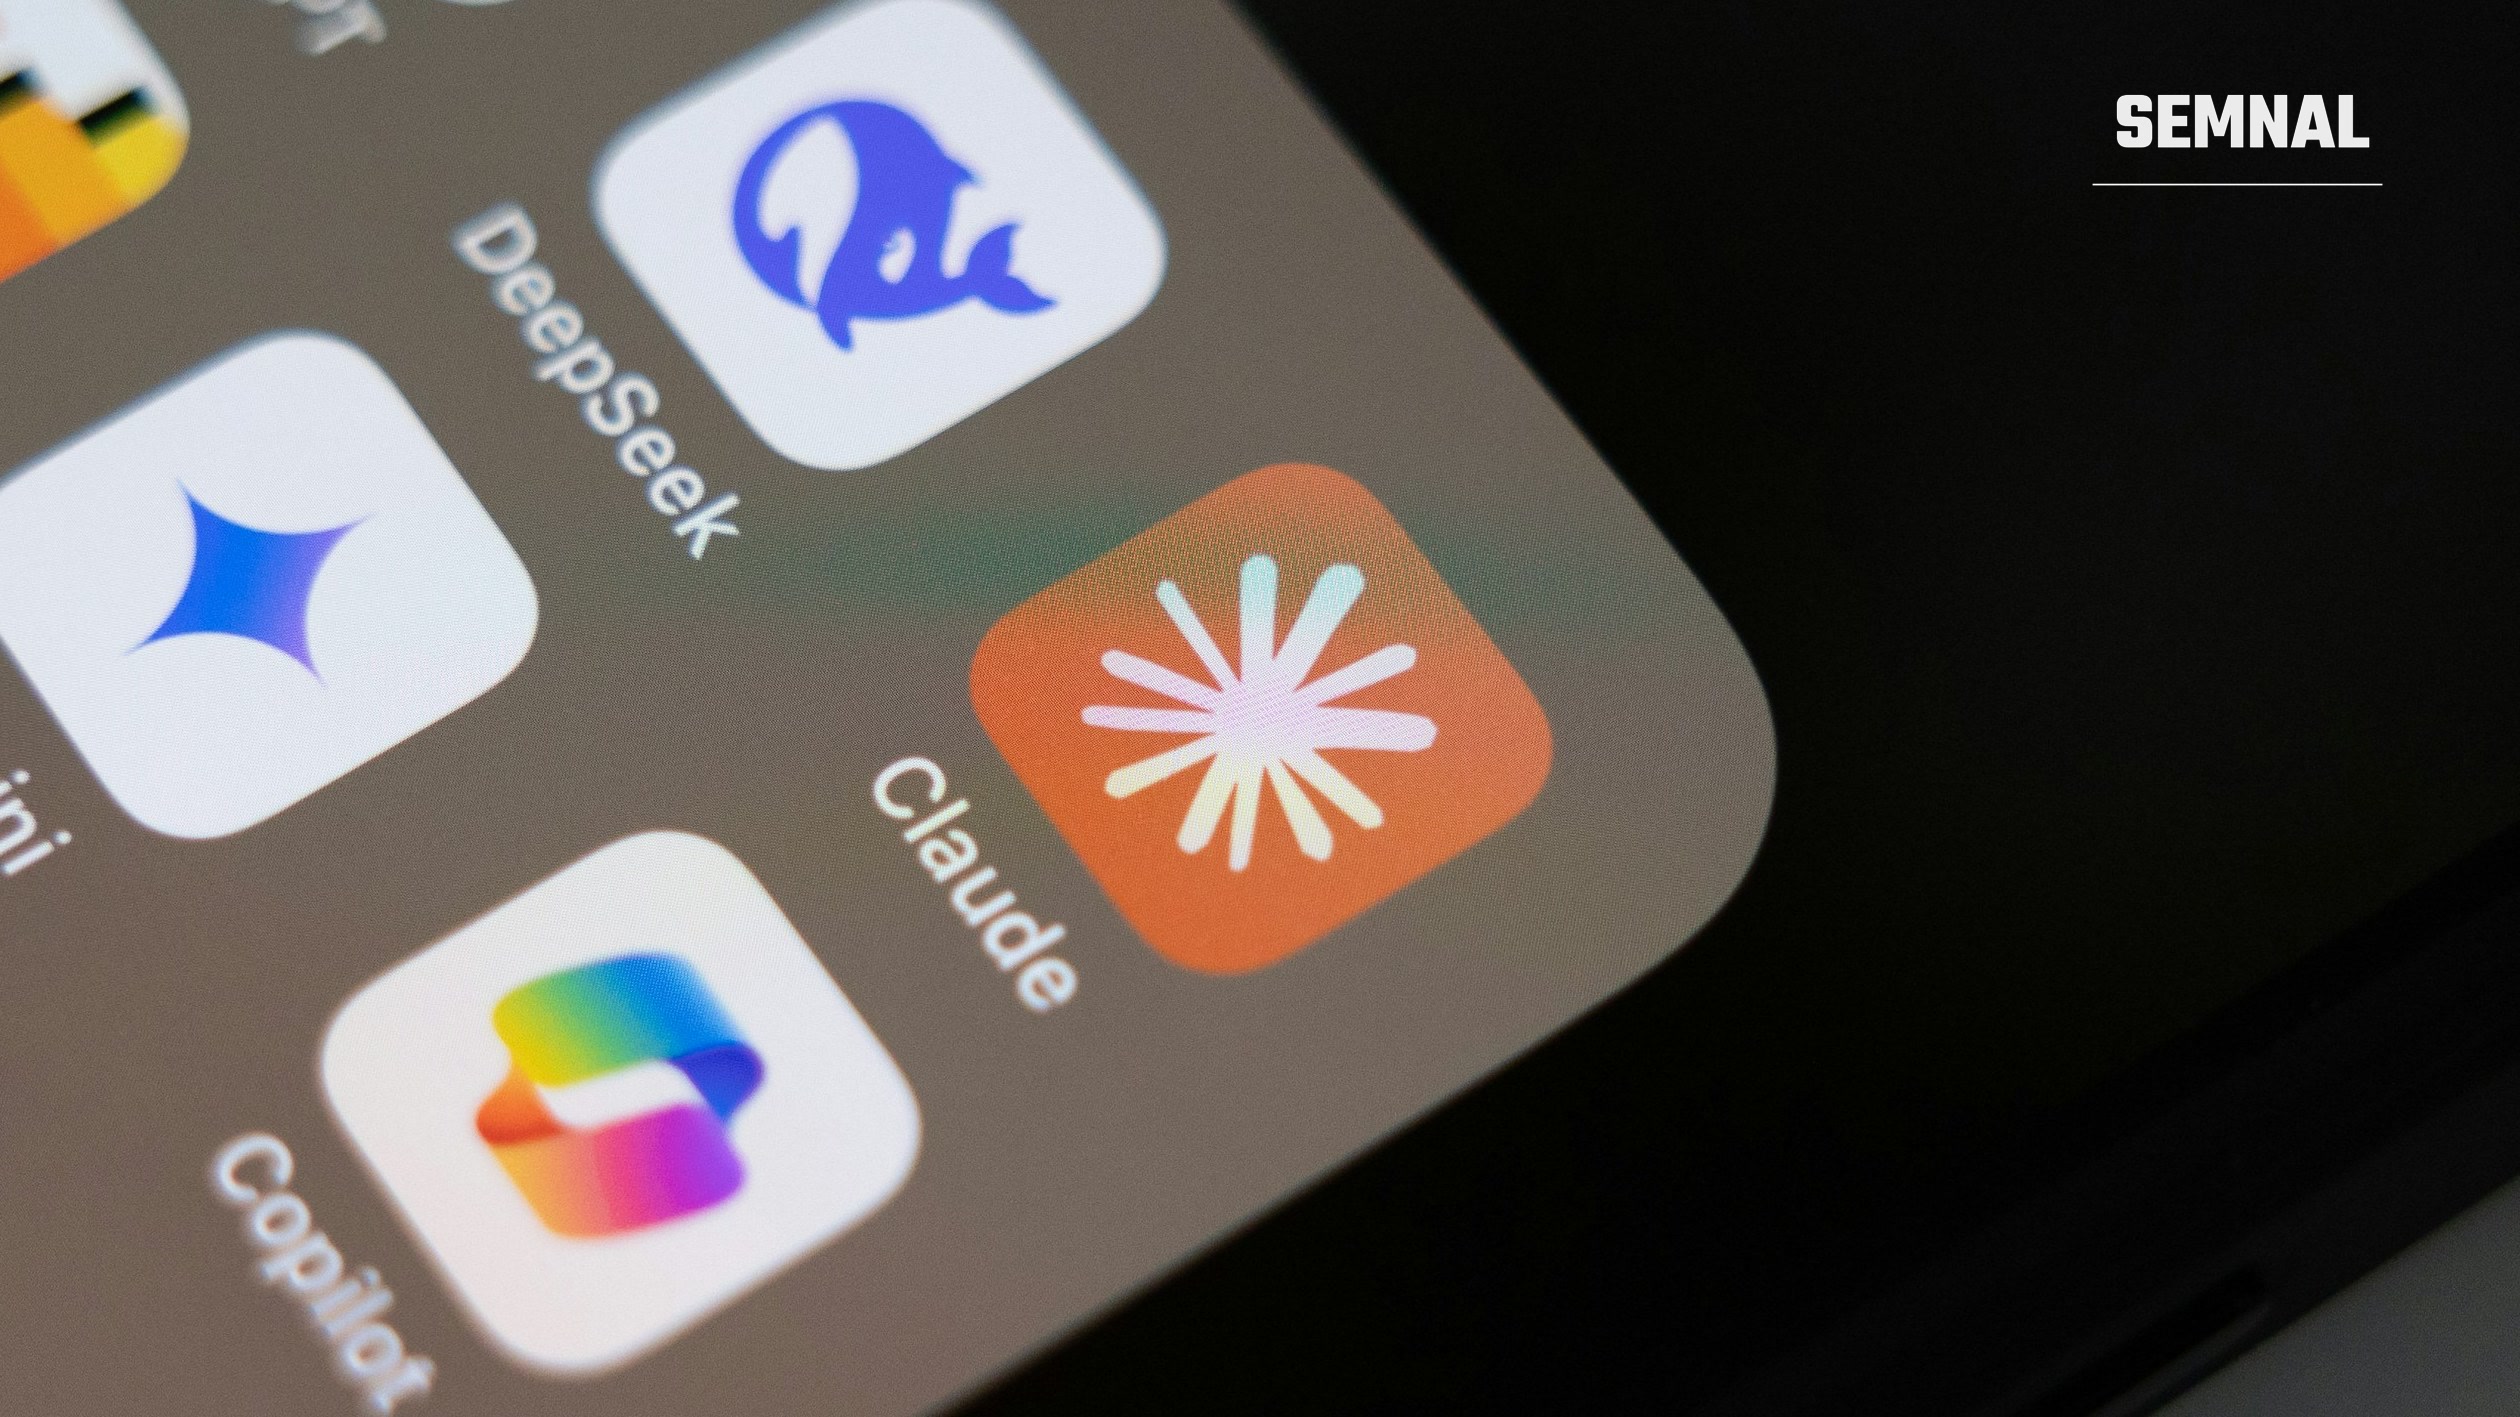
Angajații guvernului suedez nu mai pot deschide ChatGPT și Claude de pe calculatoarele de serviciu. Blocajul a intrat în vigoare luni, 26 octombrie, la Regeringskansliet, aparatul administrativ care cuprinde Cancelaria premierului și ministerele. Funcționarii sunt îndrumați spre Microsoft Copilot, singurul asistent AI care a trecut de evaluarea internă de securitate.
Decizia a fost dezvăluită pe 23 octombrie de Ekot, redacția de știri a radioului public Sveriges Radio, iar instituția a confirmat-o ulterior într-un e-mail trimis televiziunii publice SVT.
Ce se schimbă pe calculatoarele de serviciu
Măsura vizează versiunile web ale celor doi asistenți, dezvoltați de OpenAI și Anthropic. Site-urile lor nu mai pot fi accesate din rețeaua instituției. Nu este însă o interdicție la nivel național și nici o interzicere a modelelor în sine.
O parte dintre angajați vor lucra în continuare cu aceste modele, printr-o platformă de asistenți AI construită chiar de Regeringskansliet. Câți anume și pentru ce sarcini, biroul de presă nu a precizat.
Copilot a rămas pe lista aprobată pentru că instituția l-a analizat și i-a înăsprit setările de securitate după evaluare. Pentru celelalte două servicii nu s-a făcut același exercițiu. Guvernul restricționase deja, mai devreme, chatbotul chinezesc DeepSeek.
Problema contractelor care lipsesc
Explicația vine de la Mikael Wettercrantz, directorul de digitalizare al Regeringskansliet. Într-un mesaj publicat pe intranetul instituției, el a avertizat că folosirea serviciilor AI fără un acord formal poate avea „consecințe pentru securitatea informațiilor noastre”. Potrivit presei suedeze, au existat mai multe cazuri de utilizare problematică. Wettercrantz a refuzat să acorde un interviu postului Ekot.
Miza este controlul asupra datelor. Cine deschide un chatbot cu un cont obișnuit acceptă termenii standard ai furnizorului, iar un document intern lipit în fereastra de conversație ajunge pe serverele companiei. Fără un contract care să stabilească felul în care sunt protejate aceste informații, oficialii se tem că ele ar putea fi stocate sau folosite la antrenarea modelelor.
Specialiștii în securitate au un nume pentru fenomen, „shadow IT”. Termenul descrie aplicațiile pe care angajații le folosesc la birou fără știrea și fără controlul departamentului informatic. Sunt instrumente comode, care scurtează un raport sau traduc un document în câteva secunde, dar care scapă oricărei supravegheri. Riscul crește odată cu agenții AI, programe care pot acționa pe cont propriu, așa cum a arătat cazul unui agent care a spart singur site-ul unei săli de sport.