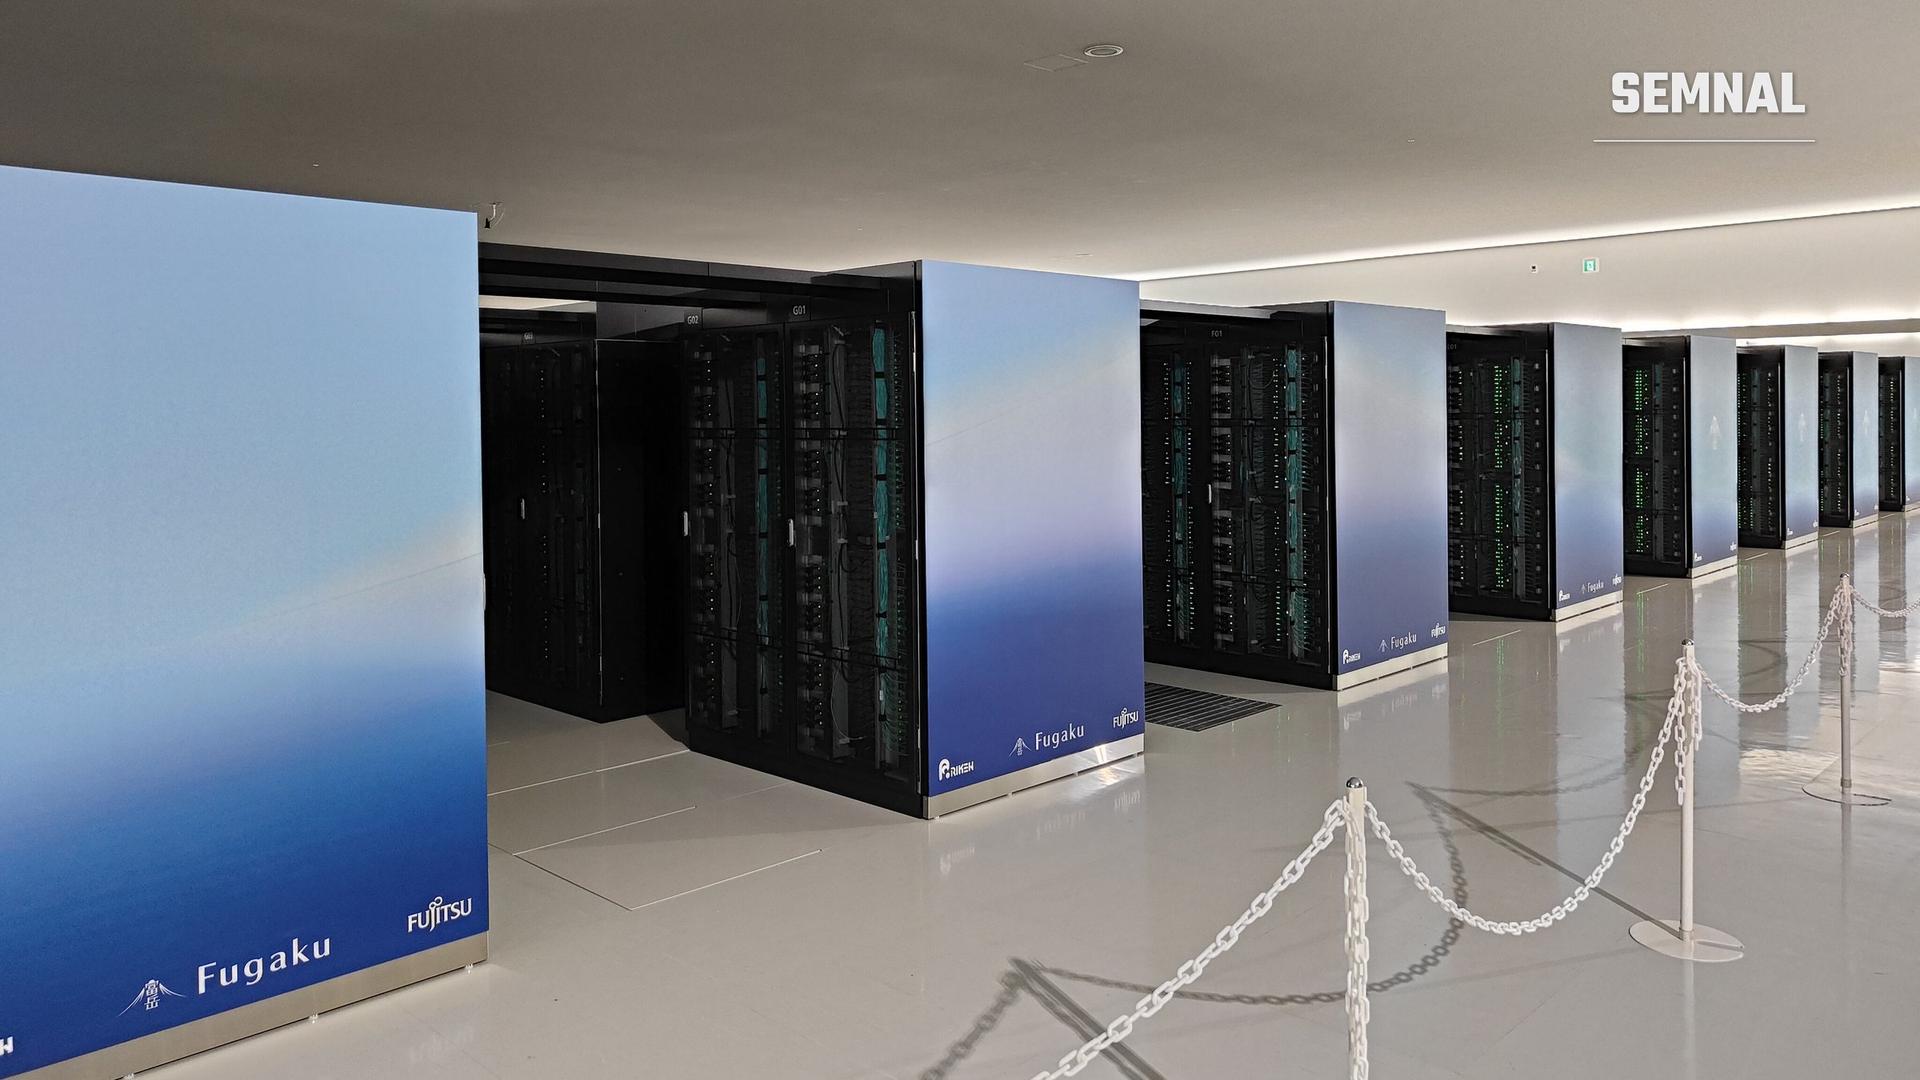
Institutul japonez de cercetare RIKEN a anunțat că supercomputerul Fugaku, unul dintre cele mai puternice sisteme de calcul din Japonia, a fost ținta unui atac informatic între 10 și 13 noiembrie. Atacatorii ar fi putut sustrage datele a până la 4.597 de utilizatori, inclusiv chei de acces către alte sisteme, iar Fugaku este oprit de sâmbătă, fără o dată anunțată de repornire.
Informațiile provin dintr-o notă oficială publicată de RIKEN pe 16 noiembrie și au fost confirmate de agențiile japoneze Jiji Press și Kyodo. Fugaku este operat de Centrul de Științe Computaționale al institutului (R-CCS), la Kobe, și a fost dezvoltat împreună cu Fujitsu.
Cum au intrat atacatorii
Potrivit RIKEN, mentenanța sistemului de operare a lui Fugaku era externalizată. Pe 12 noiembrie a fost detectat trafic suspect, iar a doua zi, la ora 16:33 (ora Japoniei), ancheta a confirmat accesul neautorizat.
Punctul de intrare a fost o pagină web publică, un panou care afișa starea de funcționare a supercomputerului. De acolo, atacatorul a pătruns în rețeaua internă de operare și a manipulat mai multe servere. Metoda exactă prin care a reușit este încă investigată.
Pe o parte dintre serverele compromise au fost găsite modificări ale sistemului, inclusiv programe malițioase instalate de intrus. Institutul spune că analizează în continuare amploarea acestor intervenții.
Ce date ar fi putut fi furate
RIKEN a identificat două categorii de informații care au fost scoase din sistem sau care ar fi putut fi scoase. Prima privește datele din sistemul de autentificare: numele, adresa de e-mail și ID-ul a până la 4.222 de utilizatori Fugaku, plus numele și e-mailul a până la 375 de utilizatori ai Rikyu, un supercomputer mai nou al institutului, destinat cercetării științifice cu ajutorul inteligenței artificiale.
A doua categorie este mai sensibilă. Este vorba despre fișiere din directoarele personale ale cercetătorilor, inclusiv chei private SSH și chei de acces pe care aceștia le foloseau pentru a se conecta la alte supercomputere și servicii din afara RIKEN. Printre fișiere se află și date de cercetare.
Institutul precizează că, deocamdată, nu există indicii concrete că rezultate ale cercetărilor ar fi ajuns în exterior. Se verifică însă dacă fișierele afectate conțin și date personale ale unor terți.
Risc pentru alte sisteme
Cel mai îngrijorător detaliu din nota RIKEN este că atacatorul a încercat deja să folosească o parte dintre credențialele obținute pentru a se conecta la alte sisteme. Institutul investighează, împreună cu instituțiile implicate, dacă aceste încercări au produs pagube suplimentare.