Tehnologie

Binance confirmă un furt de 6,3 miliarde de dolari

Cel mai mare furt din istoria criptomonedelor: Binance confirmă pierderi de 6,3 miliarde de dolari, suspendă retragerile, iar investigatorii indică hackerii nord-coreeni.

de Alin Radu · · Asistat de AI ·

Actualizat la 30 octombrie 2026 la 14:04: am adăugat detalii despre mecanismul atacului (EIP-7702), din analizele TRM Labs și Blockaid

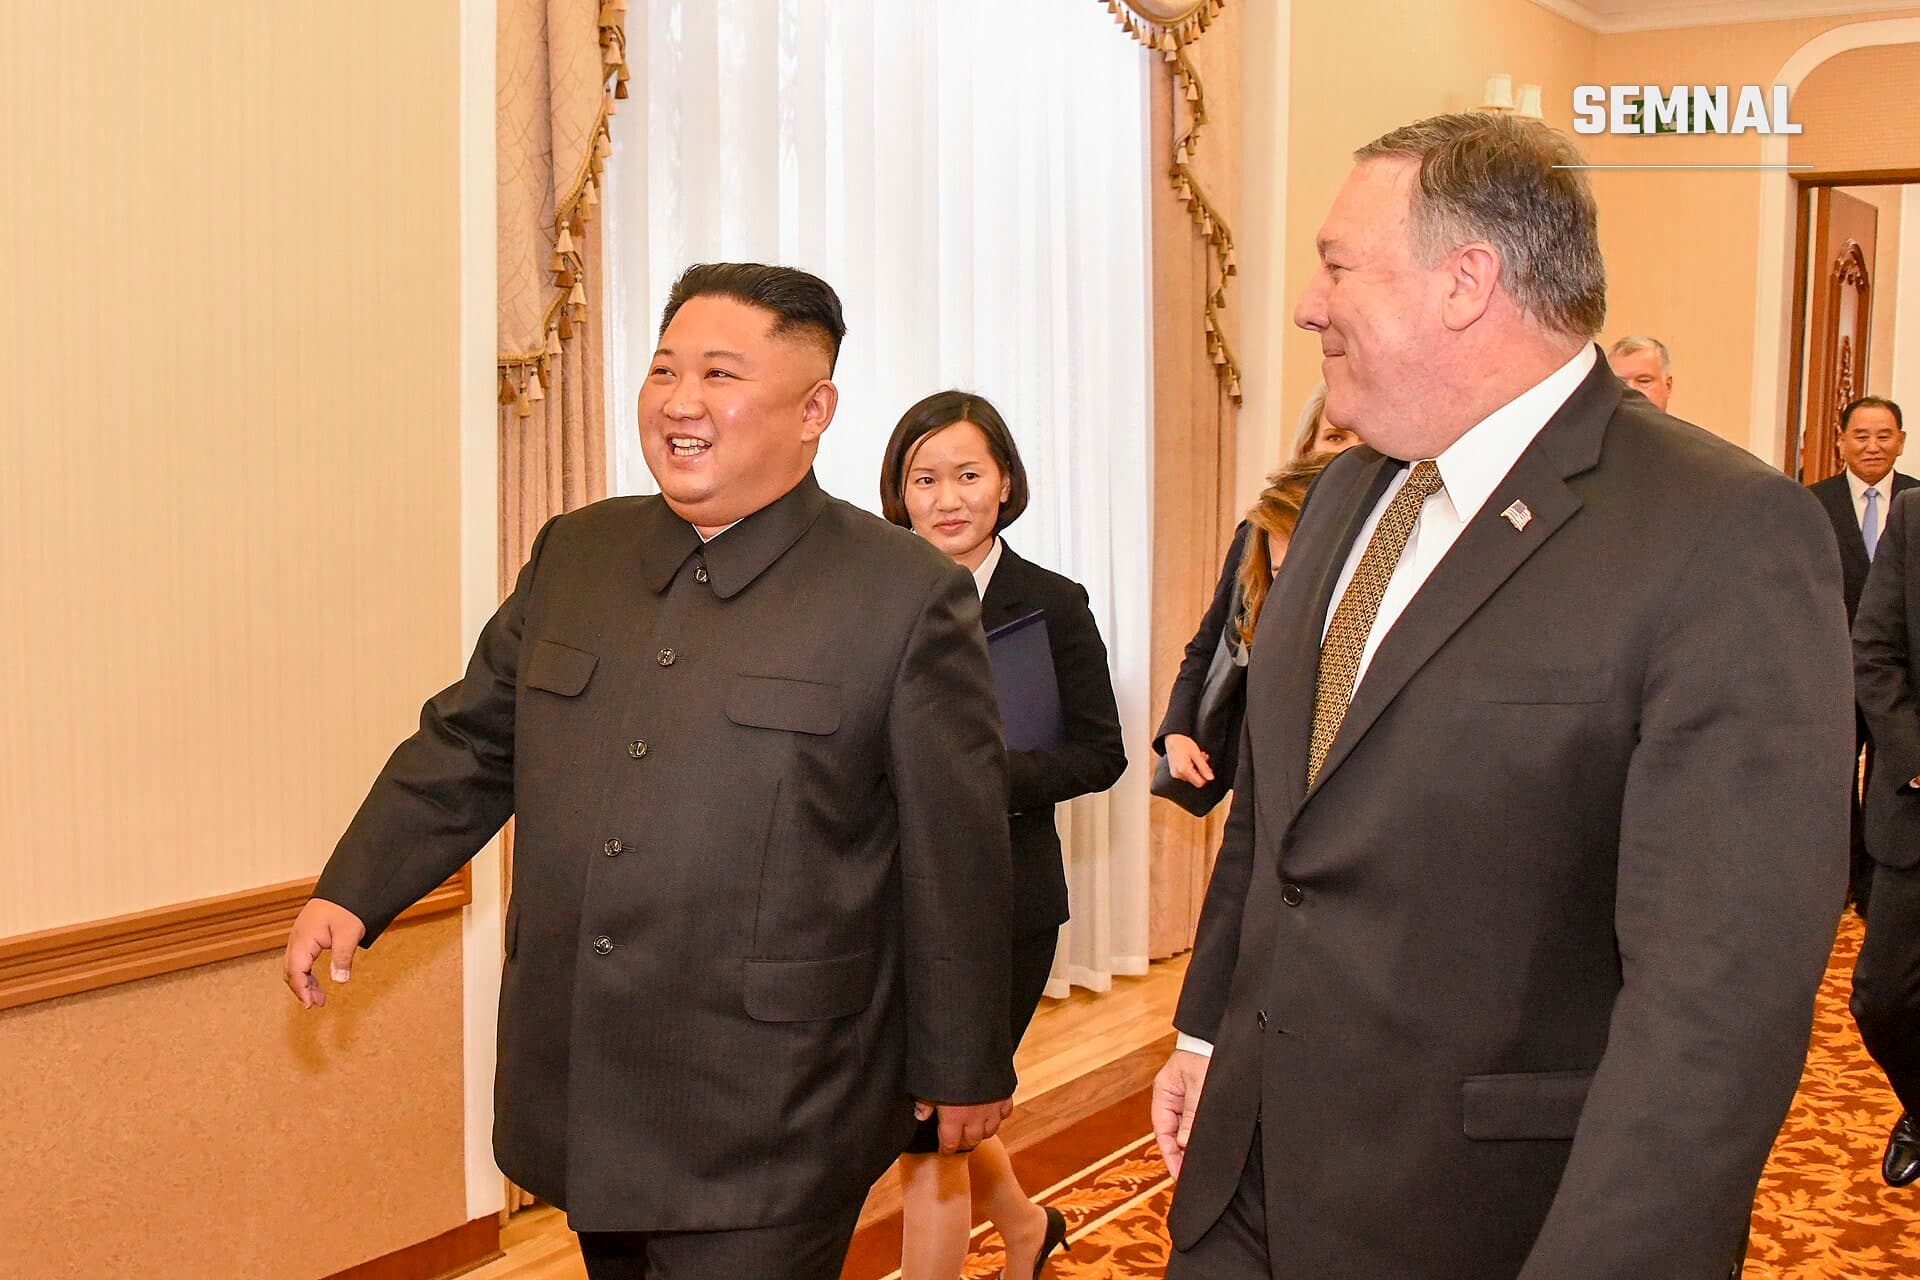
Liderul nord-coreean Kim Jong-un, în costum negru, la o întâlnire oficială într-o sală decorată cu draperii (Foto: U.S. Department of State, domeniu public)

Binance a confirmat joi noaptea, 29 octombrie, că atacul informatic asupra portofelelor sale a vizat active de aproximativ 6,3 miliarde de dolari. Este cel mai mare furt din istoria criptomonedelor. Firma de analiză blockchain TRM Labs atribuie operațiunea grupului nord-coreean TraderTraitor, iar bursa a suspendat temporar toate depunerile și retragerile.

Cifra depășește de peste patru ori recordul anterior, stabilit în februarie 2025, când hackeri legați de Coreea de Nord au furat aproximativ 1,5 miliarde de dolari de la bursa Bybit. Binance a anunțat că va acoperi integral pierderile din fondurile proprii și din fondul de urgență SAFU, iar fondurile utilizatorilor sunt în siguranță.

Cum s-a produs atacul

Potrivit TRM Labs, atacatorul a retras aproximativ 6,36 miliarde de dolari din portofelele Binance de pe zece rețele blockchain, majoritatea în circa 20 de minute. Primele transferuri suspecte au fost observate în jurul orei 20:24 UTC, așa cum relata Semnal după primele semnale ale lui Changpeng Zhao.

Binance a transmis că investigația inițială indică drept punct de intrare laptopul compromis al unui inginer DevOps. Acesta i-ar fi permis atacatorului să acceseze un container de servicii și să trimită tranzacții de retragere neautorizate. TRM a precizat că activitatea coordonată pe mai multe rețele sugerează o compromitere mai largă a infrastructurii de semnare a tranzacțiilor, însă traseul complet al atacului nu a fost confirmat.

Rolul mecanismului EIP-7702

Analizele publicate vineri de TRM Labs și de firma de securitate Blockaid arată cum a fost preluat controlul asupra „Binance 14”, unul dintre cele mai folosite portofele ale bursei pe Ethereum. Atacatorul a folosit EIP-7702, un mecanism introdus în rețea prin actualizarea Pectra din mai 2025.

EIP-7702 permite unui portofel obișnuit să execute codul unui contract inteligent după ce semnează o autorizare. Atacatorul a trimis la 20:20 UTC o singură tranzacție cu 50 de astfel de autorizări semnate în numele portofelului Binance. Doar una s-a potrivit cu numărul curent de tranzacții al portofelului, iar aceea a fost suficientă.

Din acel moment, portofelul a rulat un contract de tip „sweeper”, pe care doar atacatorul îl putea comanda. Contractul fusese pregătit cu câteva ore înainte, de pe o adresă finanțată prin Tornado Cash, potrivit Blockaid. Publicația The Crypto Times notează că portofelul a fost golit de trei ori, pe măsură ce sistemele Binance îl realimentau automat.

Binance a precizat că nu a găsit dovezi privind scurgerea cheilor private ale portofelelor. TRM consideră că cea mai probabilă explicație este că atacatorul a reușit să facă sistemul de semnare al bursei să semneze tranzacțiile dorite de el, pe mai multe rețele. Specialiștii subliniază că EIP-7702 nu conține o vulnerabilitate în sine, ci a fost folosit după compromiterea infrastructurii interne.

După transfer, fondurile au fost împărțite între mai multe portofele controlate de atacator. Potrivit relatărilor inițiale, o parte din active a fost convertită în ether, pe care emitenții de stablecoinuri nu îl pot îngheța.

Urmele duc la Coreea de Nord

TRM Labs a declarat că atribuie atacul, „cu un grad ridicat de încredere”, unității TraderTraitor, pe baza informațiilor colectate atât din blockchain, cât și din afara lui. Firma a arătat că mai multe trăsături ale atacului se potrivesc cu furturile anterioare legate de Phenian. Chainalysis a ajuns la aceeași concluzie, potrivit CCN.

Potrivit The Wall Street Journal, la atribuire a contribuit și firma Pangolin Intelligence. Investigatorii au corelat activitatea hackerilor pe blockchain cu informații despre alte atacuri atribuite Coreei de Nord. Ari Redbord, șeful departamentului de politici al TRM, a descris incidentul drept „cel mai mare jaf bancar din istoria omenirii”.

TraderTraitor este considerat parte a grupului Lazarus, rețea de hackeri asociată regimului de la Phenian. Același grup a fost indicat de FBI drept autor al atacului asupra Bybit.

Trei miliarde de dolari înghețați

Binance a anunțat că, împreună cu partenerii din industrie, a înghețat pe blockchain aproximativ 3 miliarde de dolari din activele afectate. Inițial, Zhao vorbise despre circa 1,8 miliarde blocate de emitenții de stablecoinuri Tether și Circle.

Înghețarea blochează tokenurile în portofelele atacatorului, care nu le mai pot transfera, schimba sau trece prin servicii de amestecare. Recuperarea efectivă a banilor este însă un proces separat. Redbord a explicat că poate implica hotărâri judecătorești și coordonare cu emitenții tokenurilor.

Retrageri suspendate și reacția pieței

În jurul orei 00:30 GMT de vineri, Binance a anunțat că depunerile și retragerile sunt suspendate temporar, cât timp echipa face verificări de securitate, îngheață fonduri și colaborează cu autoritățile. Un purtător de cuvânt a declarat că bursa lucrează cu partenerii din forțele de ordine pentru a identifica autorii. Binance.US, divizia americană a bursei, a transmis că nu este afectată.

Tokenul BNB, emis de Binance, a scăzut cu aproape 10% înainte de a recupera o parte din pierderi, potrivit presei internaționale. Bitcoinul a intrat și el pe scădere după anunț.

Kevin March, cofondator al JPEG Trading, a declarat pentru The Wall Street Journal că pierderea este uriașă în termeni absoluți, dar ar trebui să fie gestionabilă pentru Binance. El a invocat fondul de asigurare al bursei, de aproximativ 1,2 miliarde de dolari, și înghețarea rapidă a activelor furate.

Bursele de criptomonede, ținte frecvente

Spre deosebire de bursele de acțiuni, multe platforme de criptomonede păstrează direct activele clienților, ceea ce le face ținte atractive. Coreea de Nord a fost legată în ultimii ani de mai multe furturi majore, inclusiv atacul asupra rețelei Ronin din 2022, de aproximativ 620 de milioane de dolari.

Atacul asupra Binance a venit la doar câteva ore după ce platforma de pariuri pe evenimente Polymarket a anunțat propriul incident. Din conturile companiei au fost sustrase cel puțin 2,6 milioane de dolari din fondurile utilizatorilor, potrivit The Wall Street Journal. Incidentele se adaugă altor atacuri cibernetice investigate de FBI în ultimele luni.

DistribuieFacebookXWhatsApp

Articole înrudite

Comentarii

Nu există comentarii la acest articol.