Lanțul de librării Cărturești se confruntă cu un incident de securitate informatică, semnalat în seara de 22 octombrie, care a dus la suspendarea site-ului carturesti.ro și a aplicației mobile. Compania a anunțat public problema miercuri, 28 octombrie, printr-un mesaj către clienți și o postare pe pagina de Facebook, iar investigația este încă în desfășurare. Atacul cibernetic la Cărturești afectează și o parte dintre serviciile din librăriile fizice.
Potrivit comunicatelor citate de Adevărul, HotNews și StartupCafe, unele sisteme au fost izolate preventiv, autoritățile competente au fost informate, iar compania lucrează cu specialiști externi în securitate cibernetică. Cărturești spune că, deocamdată, nu are indicii privind accesarea sau extragerea datelor utilizatorilor.
Cronologia incidentului
Potrivit companiei, incidentul a fost identificat în seara de 22 octombrie, iar o parte dintre sisteme au fost izolate preventiv. Adevărul scrie că problemele au fost semnalate încă din săptămâna precedentă, iar compania spune că a luat imediat măsuri de protecție și a notificat autoritățile.
Comunicarea oficială a fost publicată miercuri, 28 octombrie, pe pagina de Facebook a rețelei și transmisă clienților. Joi dimineață, 29 octombrie, site-ul și aplicația rămâneau indisponibile, potrivit Adevărul, iar în librării anumite servicii nu puteau fi folosite.
Ce nu mai funcționează
Magazinul online și aplicația mobilă sunt indisponibile, astfel că nu se pot procesa comenzi online, notează HotNews. Librăriile fizice rămân deschise, iar plățile cu cardul și cu numerar funcționează normal. În schimb, programul de loialitate, emiterea facturilor și utilizarea voucherelor sunt suspendate temporar.
Clienții nu pot nici să acumuleze puncte la cumpărături, nici să le folosească pe cele deja existente în sistem. Voucherele cadou rămân valabile, iar termenul lor se prelungește automat până la sfârșitul lunii decembrie, potrivit companiei.
Compania explică că, în procesul de investigare, unele servicii au fost suspendate din precauție. Din acest motiv, site-ul și aplicația sunt indisponibile, iar în librării anumite servicii nu pot fi folosite.
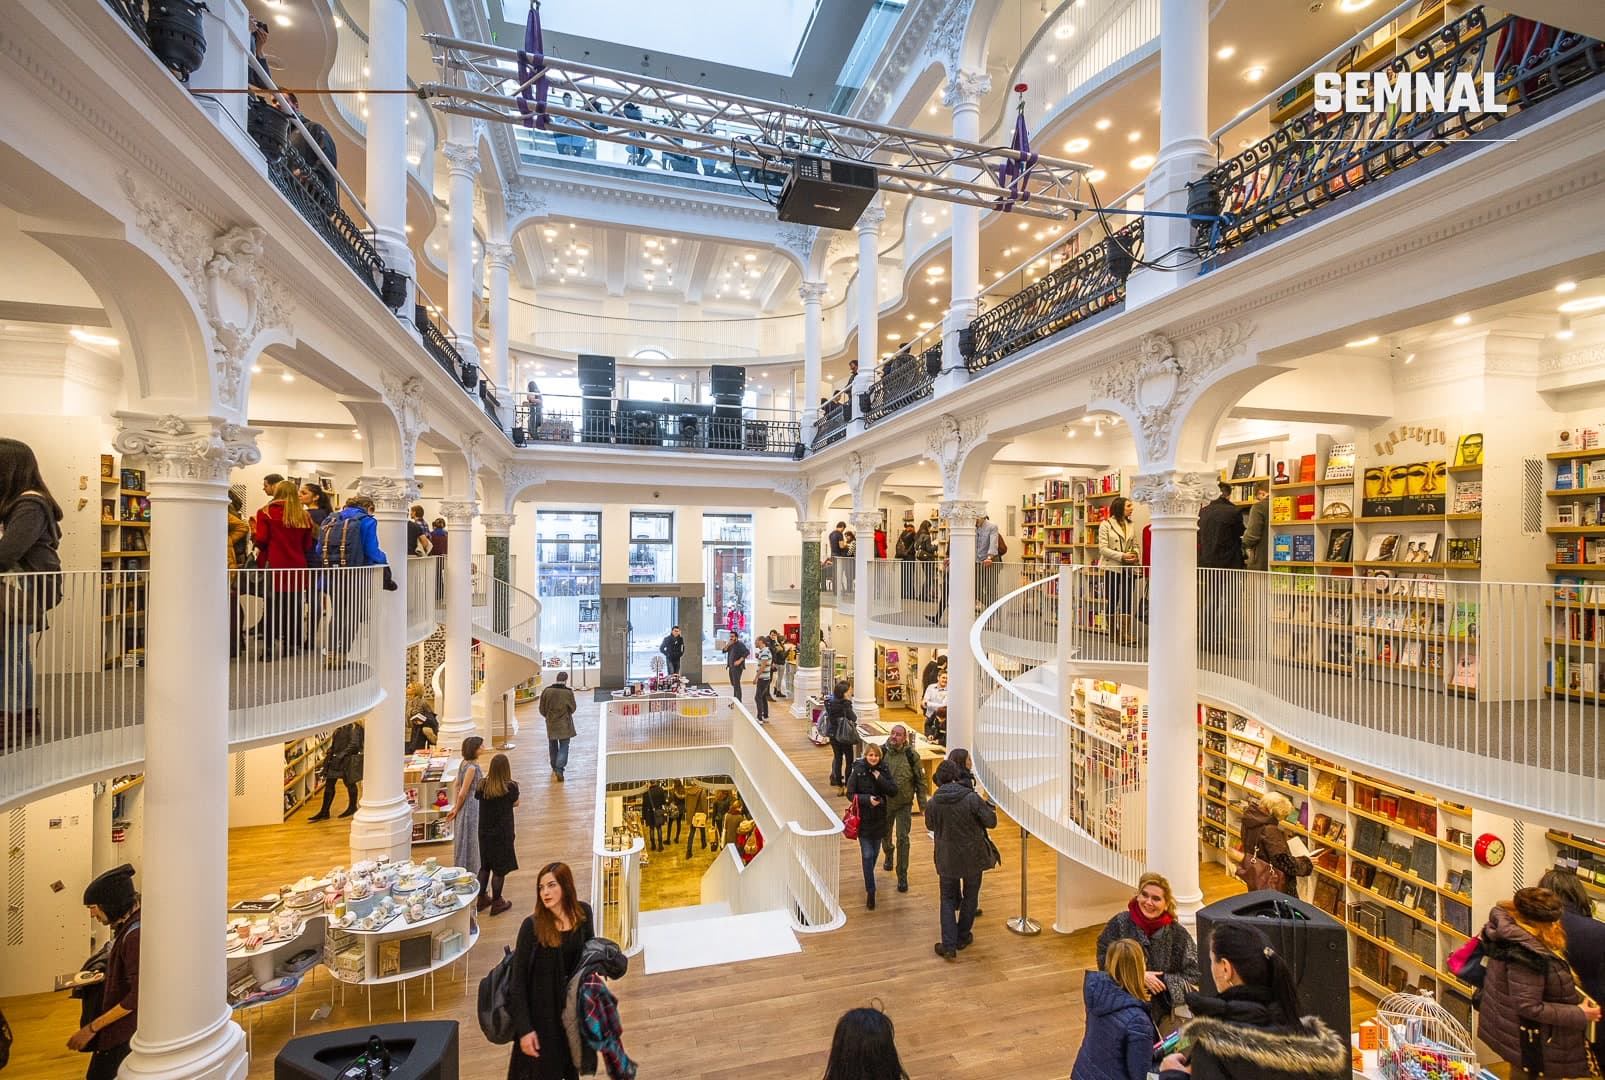
Cărturești activează de 25 de ani pe piața cărții din România și are 800 de angajați, relatează HotNews. Una dintre librăriile sale, Cărturești Carusel din centrul vechi al Capitalei, este cunoscută și în străinătate.
Ce spune compania despre date și carduri
Mesajul oficial arată că incidentul este încă în curs de investigare și că Cărturești va reveni cu actualizări pe măsură ce află mai multe detalii. Reprezentanții lanțului afirmă că „nu avem indicii că datele utilizatorilor au fost accesate sau extrase”.
În privința datelor financiare, compania susține că informațiile cardurilor de plată nu pot fi afectate, deoarece nu sunt stocate și nici procesate în sistemele sale. Afirmația aparține companiei.
Compania spune că echipele ei lucrează, împreună cu specialiști externi, la verificarea și repunerea în funcțiune a sistemelor, pe rând și în condiții de siguranță.