Societate

Carduri bancare false, trimise prin poștă cu cod QR

Mai multe autorități europene avertizează asupra unor carduri bancare false trimise prin poștă, cu un cod QR care duce la o pagină clonată a băncii.

de Alin Radu · · Asistat de AI ·

Mai multe carduri bancare Visa și Mastercard așezate în evantai pe o masă întunecată

Mai multe autorități din Europa avertizează asupra unei fraude în care victimele primesc acasă, prin poștă, carduri bancare false, însoțite de o scrisoare care imită corespondența băncii. Schema a fost semnalată în acest an în Franța, Portugalia și Germania. În România nu există, până acum, cazuri confirmate oficial, însă descrierea fraudei circulă intens pe rețelele de socializare.

Cum funcționează frauda cu carduri trimise prin poștă

Destinatarul găsește în cutia poștală un plic care pare trimis de banca sa: culori, siglă și formulări asemănătoare cu cele reale. În interior se află un card din plastic, uneori cu numele titularului imprimat pe el, și o scrisoare care cere activarea urgentă a acestuia.

Pentru „activare”, scrisoarea indică scanarea unui cod QR. Codul nu duce la site-ul băncii, ci la o pagină clonată, greu de deosebit de cea autentică. Acolo, victima este rugată să introducă datele de autentificare în aplicația bancară, date personale și, uneori, codurile primite prin SMS. Cu aceste informații, atacatorii pot prelua controlul contului.

Mai multe descrieri ale schemei, distribuite pe rețelele profesionale, menționează și un pas suplimentar: un apel de la un fals operator al băncii, care cere citirea codului de verificare primit pe telefon, sub pretextul finalizării activării. Acest detaliu nu apare însă în avertizările oficiale consultate de Semnal.

Ce au transmis autoritățile din Franța, Portugalia și Germania

În Franța, autoritățile au început să avertizeze asupra acestei înșelătorii la începutul lui februarie 2026, potrivit presei economice franceze. Poliția Națională a precizat că un card se activează la prima plată sau la prima retragere de numerar cu codul PIN, niciodată printr-un link sau printr-un cod QR. Poliția a mai subliniat că băncile nu trimit carduri de înlocuire fără o solicitare prealabilă.

În Portugalia, Garda Națională Republicană (GNR) a emis o alertă pe 2 septembrie 2026, recomandând să nu fie folosite coduri QR primite prin poștă pentru activarea cardurilor. Pe 1 octombrie 2026, Banco de Portugal a revenit cu un nou avertisment despre carduri Multibanco contrafăcute, trimise prin poștă. Banca centrală portugheză a precizat că un card valid rămâne utilizabil până la data înscrisă pe el, așa că termenele-ultimatum din astfel de scrisori sunt un semnal de alarmă.

Firma de securitate cibernetică Kaspersky notează că prezența unui cod QR nu înseamnă automat că scrisoarea e falsă. Banca portugheză Millennium bcp, de exemplu, include coduri QR în plicurile cu carduri, dar doar pentru materiale informative, nu pentru activare.

În Germania, poliția criminală din landul Saxonia Inferioară a semnalat scrisori cu coduri QR trimise în numele unor bănci precum Deutsche Bank și Commerzbank. Codurile duceau spre pagini false care imitau aspectul băncii respective.
De ce schema este greu de recunoscut

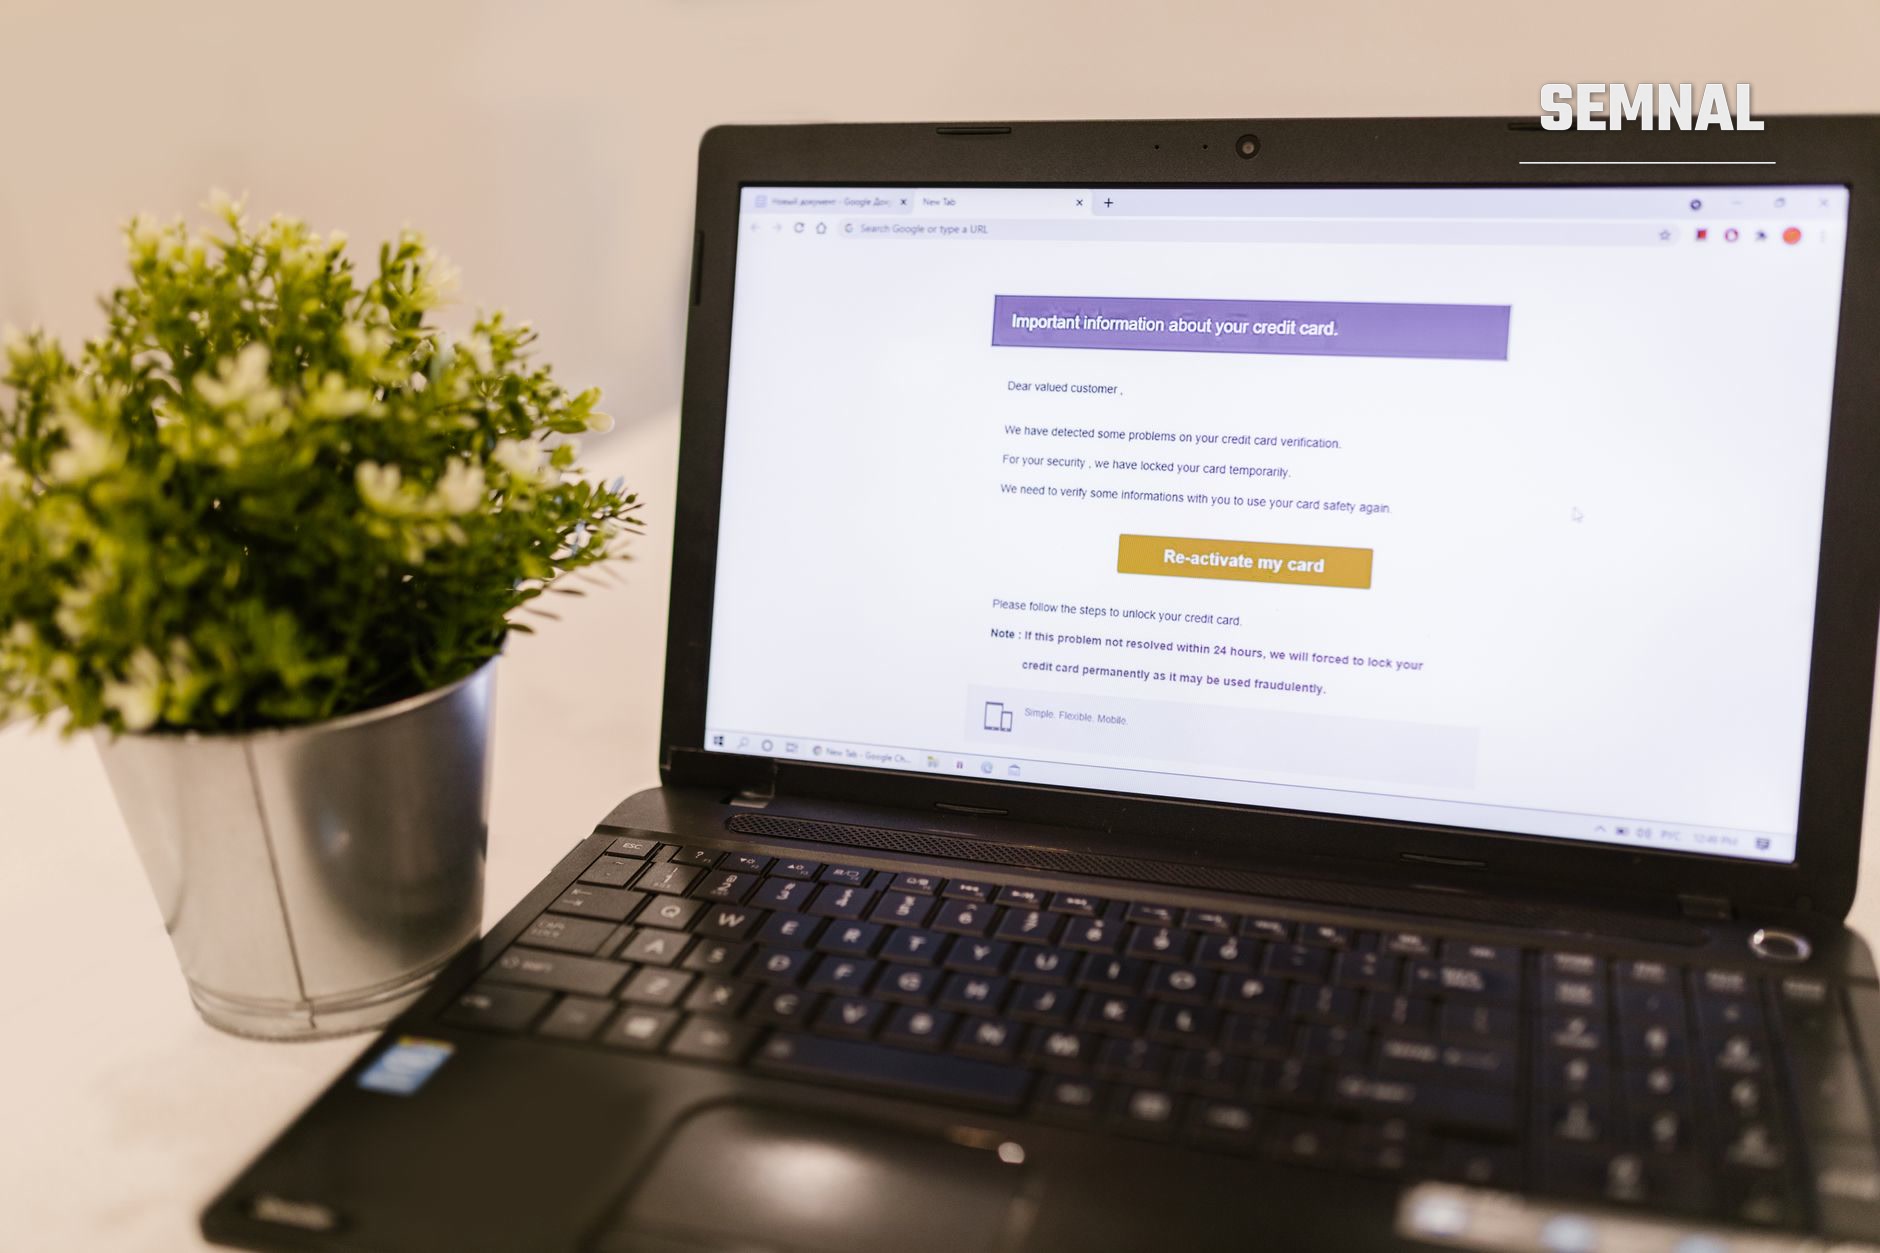
Spre deosebire de mesajele de phishing trimise în masă prin e-mail sau SMS, scrisoarea fizică inspiră mai multă încredere. Mulți clienți știu că banca le trimite automat un card nou când cel vechi se apropie de expirare, așa că un plic cu un card nu li se pare neobișnuit.

Pentru infractori, metoda este mai scumpă: tipărirea unui card personalizat și expedierea lui prin poștă costă mai mult decât o campanie de mesaje. Din acest motiv, unii analiști de securitate apreciază că frauda vizează un număr mai mic de persoane, dar cu șanse mai mari de reușită. Pentru a o pune în practică, atacatorii au nevoie de numele și adresa victimei și, ideal, de banca la care aceasta are cont.

Legătura cu atacul asupra ANCPI, neconfirmată

În România, unele postări de pe rețelele de socializare leagă această schemă de atacul cibernetic din iulie asupra Agenției Naționale de Cadastru și Publicitate Imobiliară (ANCPI). Afirmația nu este susținută de nicio sursă oficială. Directorul DNSC, Dan Cîmpean, a declarat că nu au fost detectate date personale furate, iar ANCPI a transmis că bazele sale de date tehnice și juridice nu au fost afectate.

În plus, ANCPI nu administrează informații bancare, precum banca unui client sau data de expirare a cardului. Specialiștii recomandă totuși prudență după orice scurgere de date, deoarece informațiile personale pot fi folosite pentru fraude mai bine țintite. Un mecanism asemănător, cu pagini clonă, a fost folosit și în cazul escrocheriei cu SMS-uri false și pagini clonă în numele Ghișeul.ro.

Cum te protejezi dacă primești un card pe care nu l-ai cerut

Recomandările autorităților europene și ale băncilor sunt similare:

  • Nu scana codul QR din scrisoare și nu accesa linkurile sau numerele de telefon indicate acolo.
  • Nu introduce PIN-ul, parola sau codurile primite prin SMS pe o pagină deschisă printr-un cod QR.
  • Sună banca la numărul de pe spatele cardului actual sau la cel publicat pe site-ul oficial.
  • Verifică în aplicația oficială a băncii dacă ți-a fost emis un card nou.
  • Nu comunica nimănui, la telefon, codurile de verificare primite prin SMS. Banca nu le cere niciodată.

Dacă ai introdus deja date pe o pagină suspectă, contactează imediat banca pentru blocarea accesului și a cardului, apoi depune o plângere la poliție. Incidentele de securitate cibernetică pot fi raportate și la DNSC, la numărul 1911. Semnal a scris anterior despre fraudele bancare raportate la CSALB și despre escrocheriile prin SMS și apeluri telefonice în numele băncilor.

Foto: Yuri Samoilov / Wikimedia Commons (CC BY 2.0)

DistribuieFacebookXWhatsApp

Articole înrudite

Comentarii

Nu există comentarii la acest articol.